· kaynak Hacker News – Front Page (native)
7,3 milyon gerçek profilli Chess.com dosyası ihlal değil, scraping'e işaret ediyor
7,3 milyon gerçek Chess.com profili içeren 15,5 GB'lık bir dosya sızıntı forumlarında ücretsiz olarak ortaya çıktı. Kanıtlar bir ihlal değil büyük ölçekli scraping'e işaret ediyor, ancak dahili reklam hedef kitle alanları yeni soruları beraberinde getiriyor.
Ortaya çıkan nedir
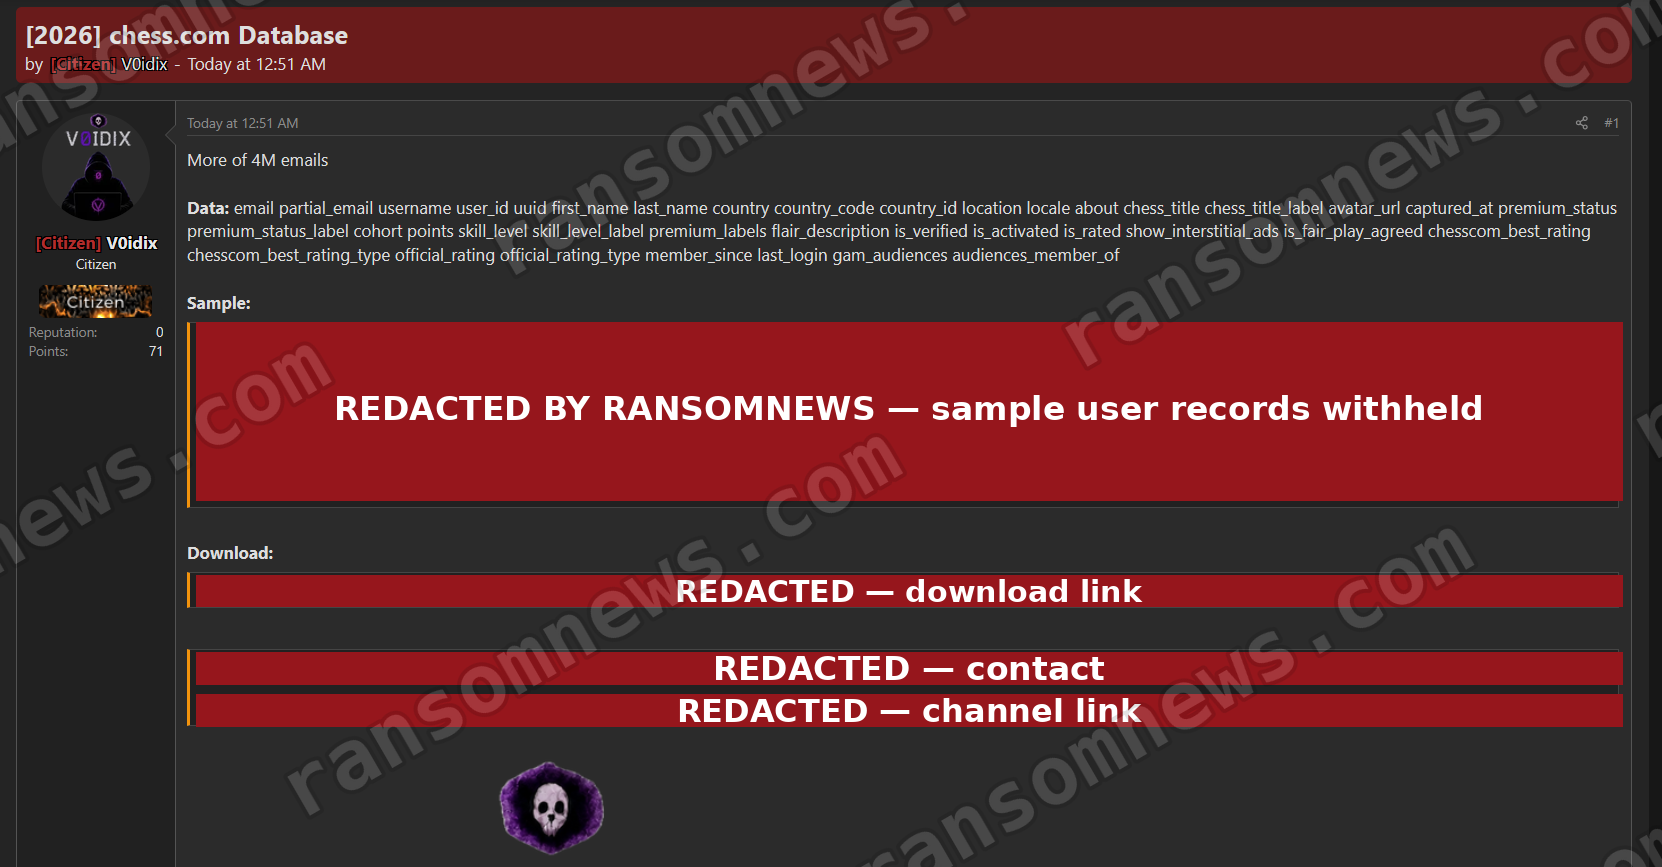
SecurityAffairs'ın haberine göre, 7.337.395 Chess.com kullanıcı kaydı içeren sıkıştırılmış bir arşiv bu hafta iki veri sızıntısı forumunda ücretsiz olarak paylaşıldı. 744 MB'lık 7-Zip dosyası, tek bir başlık satırı ve kayıt başına 38 alan içeren 15,5 GB'lık sekmeyle ayrılmış bir tabloya açılıyor ve şema baştan sona Chess.com'a özgü.
Kayıtların yaklaşık dörtte üçünde görünen bariz tanımlayıcıların — kullanıcı adları, kullanıcı kimlikleri, UUID'ler, gerçek isimler, ülkeler, konumlar ve e-posta adreslerinin — yanı sıra dosya platform durum bilgisi de içeriyor: satranç unvanları, puanlar, beceri seviyeleri, premium abonelik kademeleri ve etiketleri, doğrulama ve aktivasyon bayrakları, en iyi ve resmi reytingler, ayrıca üyelik başlangıcı ve son oturum açma zaman damgaları. Dosyanın içermediği şeyler ise şifreler, şifre hash'leri ve ödeme verileri.
Veriler nasıl doğrulandı
Ransomnews'un teknik analizine dayanan SecurityAffairs'a göre kayıtların gerçek olduğunu kanıtlamak için Chess.com'un sunucularına erişim gerekmedi. Dosyadaki her hesap UUID'si, oluşturulduğu tam anı içeren bir format olan sürüm 1 tanımlayıcısı. Araştırmacılar bu gizli zaman damgalarını 200.000 örnek kayıt üzerinde çözümledi ve her hesabın kayıt tarihiyle karşılaştırdı; eşleşme oranı %100 çıktı — rapora göre bu, Chess.com tarafından verilmiş gerçek tanımlayıcılara milisaniye düzeyinde sahip olmadan sahte olarak üretilemezdi.
Kanıtlar neden scraping'e işaret ediyor
SecurityAffairs, zamanlanmış bir toplama faaliyetiyle uyumlu, bir veritabanı dökümüyle uyumlu olmayan birkaç ayrıntıya dikkat çekiyor. Kayıtlar tek bir anda değil, ardışık dokuz gün boyunca günlük yığınlar halinde damgalanmış. Ayrıca kullanıcı kayıtlarının yaklaşık %7,4'ü iki kez görünüyor — aynı hesapların farklı günlerde yeniden ziyaret edilmesi — ki bu, canlı bir veritabanından yapılan gerçek bir dışa aktarımda meydana gelmezdi.\n Önceden benzer bir olay da yaşandı. Kasım 2023'te bir tehdit aktörü, neredeyse aynı alan setine sahip 828.000 Chess.com kaydı yayımladı. Chess.com'un Hackread'a verdiği yanıt o zaman netti: "Bu bir veri ihlali DEĞİLDİ. Altyapımız, üye hesaplarımız ve şifreler gibi veriler güvendedir." O veriler, platformun arkadaş bulma özelliğinin kötüye kullanılmasıyla, harici kaynaklı e-posta adreslerinin bu özelliğe beslenerek gerçek hesaplarla eşleştirilmesiyle çekilmişti. Ardından yaklaşık 476.000 kullanıcıyı etkileyen ikinci bir scraping daha yaşandı. SecurityAffairs, yeni dosyayı aynı tekniğin kabaca dokuz katı ölçekte çalıştırılması olarak tanımlıyor.
Uymayan ayrıntı
Her satırın sonundaki iki alan, saf scraping anlatısını karmaşıklaştırıyor. Her kayıt, gam_audiences ve audiences_member_of alanlarını taşıyor — koç yönlendirme deney grupları, deneme uygunluğu, ayrılan kullanıcı kohortları ve reyting aralığı hedeflemesi gibi değerler içeren Google Ad Manager hedef kitle segmentleri. Bunlar profil verisi değil, pazarlama yığını alanları ve Chess.com'un genel API'sinde görünmüyorlar. Her satırda yer almaları, dosyayı derleyen kişinin yalnızca genel geliştirici araçları değil, kimlik doğrulamalı veya dahili yönelimli bir endpoint'e erişimi olduğunu düşündürüyor. SecurityAffairs bunu, yanıt vermeye en iyi konumda olanın Chess.com olduğu soru olarak nitelendiriyor.
Dosyayı dağıtan hesap, V0idix adını kullanıyor, ücret talep etmiyor ve fidye talebinde bulunmuyor. Aynı hesap, diğer ilgisiz şirketlerden düzinelerce ücretsiz veritabanı dökümü yayımlamış — SecurityAffairs'ın bunu, taze bir izinsiz girişe erişim satan biri olarak değil, hacim üzerinden itibar inşa eden bir koleksiyoncu olarak okuduğu bir örüntü.
Neden önemli
Şifrelerin bulunmaması bunu zararsız kılmıyor. Gerçek bir isim, ülke, beceri reytingi ve abonelik kademesinin yanında duran doğrulanmış bir e-posta, bir üyelik yenilemesi veya fair-play anlaşmazlığı hakkında ikna edici bir phishing mesajı için yeterli ham malzemedir. Pratik yanıt, beklenmedik Chess.com e-postalarına her zamankinden biraz daha şüpheyle yaklaşmak ve aynı adresin başka yerlerde de ortaya çıkıp çıkmadığını kontrol etmektir; çünkü yeniden kullanılan kimlik bilgileri, bu dosyadaki her şeyden çok daha tehlikeli bir açık olmaya devam ediyor.
Daha büyük soru Chess.com'un kendisi için: reklam hedef kitle verisi genel API'den asla çıkmıyorsa, şirketin hangi endpoint'in bunu açığa çıkardığını ve bu yolun artık kapatılıp kapatılmadığını açıklaması gerekiyor.
- #data-leak
- #chess-com
- #web-scraping
- #privacy
- #phishing