· kaynak Hacker News – Front Page (hnrss.org)
Araştırmacının haritası Flock'un ABD'deki gözetim ağını şirketin kendi rakamının çok üzerinde 300.000 cihaz olarak gösteriyor
Flock Safety'nin kendi veritabanı kayıtlarından oluşturulan bir harita, ABD genelinde 170.000'den fazla kamera ve yaklaşık 130.000 yardımcı cihaz tespit etti — şirketin açıkladığı rakamın çok üzerinde — ve şimdi kaldırma şikayetiyle karşı karşıya.
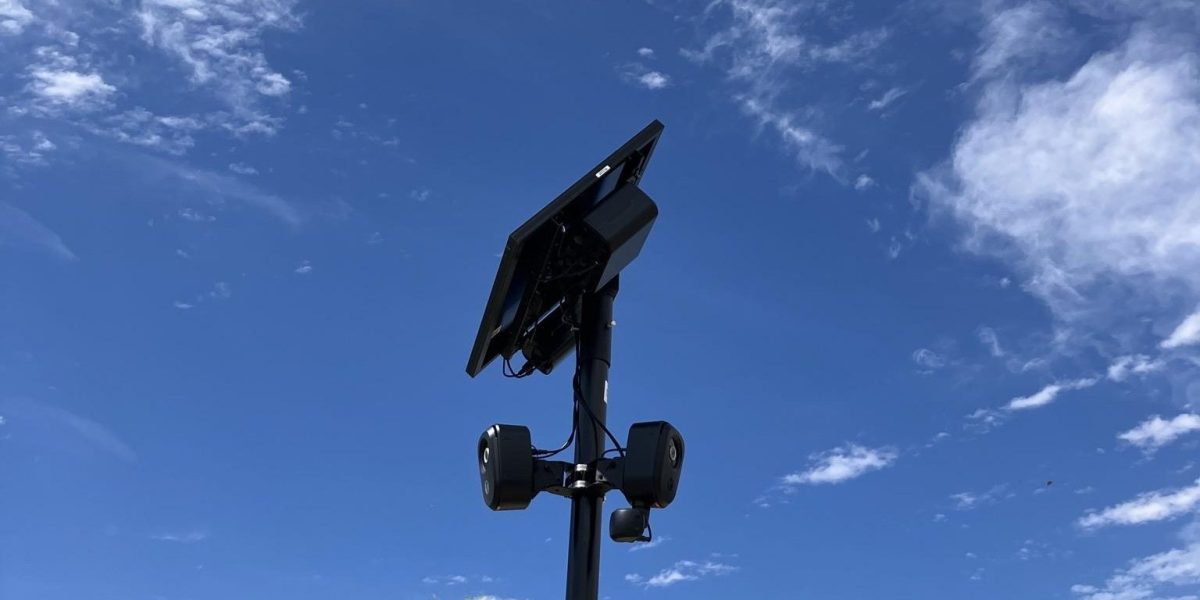
Bir siber güvenlik araştırmacısı, Flock Safety'nin ABD genelindeki gözetim altyapısını gösteren ve yaklaşık 300.000 cihaz sayan interaktif bir harita yayımladı; bu rakam, şirketin bu yaz gazetecilere bildirdiği 120.000 kameranın çok üzerinde, The Intercept'in haberine göre.
Harita ne gösteriyor
Araştırmacı Joshua Michael tarafından oluşturulan Flock Surveillance Map, 170.000'den fazla kamerayı, yaklaşık 27.000 akustik algılama ünitesi ve üçüncü taraf kameraları Flock'un sistemine dahil eden ağ ekipmanları dahil 130.000'den fazla destek cihazı ile birlikte haritalıyor. Kullanıcıların gönderdiği konumlara dayanan DeFlock gibi kitle kaynaklı projelerin aksine, harita Michael'ın Aralık 2025'te arşivlediği Flock'un kendi cihaz veritabanının bir anlık görüntüsünden derlendi. Cihazlar modele göre renk kodlu — Falcon kameraları Picard işlem birimlerinden ayırt ediliyor — ve aranabilir bir tablo her cihazın genellikle bir sokak adresi içeren dahili adını listeliyor.
The Intercept, haritadan rastgele seçilen altı Arizona konumunu ziyaret etti ve her birinde bir Flock kamerası buldu. Temel veriler ayrıca şirketin duyurmadığı ayrıntıları da gün yüzüne çıkarıyor: FBI'ın Washington'daki genel merkezi olan J. Edgar Hoover Binası'nda "FBI Pilot Camera" adlı bir cihaz bulunuyor; Chicago O'Hare Uluslararası Havaalanı'nın hemen dışındaki Rosemont Public Safety Department'ta yaklaşık 860 cihaz kümeleniyor; ve Tennessee'nin Chattanooga kentindeki Silverdale Detention Center koordinatlarında "C-F-23 FOXTROT MALE HOLDING 2/SHOWERS" adlı bir kamera görünüyor. Michael'ın bulguları, Senato Suç ve Terörle Mücadele Alt Komitesi'nin çarşamba günkü oturumunda atıf yapılarak anıldı, The Intercept raporluyor.
Verilere nasıl erişildi
Haritanın ardındaki yöntemin kendisi de Flock'un güvenlik duruşu hakkında bir hikâye. Kasım 2025'te Michael, Flock'un sunucularının oturum açmadan alınabilecek bir erişim token'ını herkese açık şekilde ifşa ettiğini keşfetti. Bu token ile Flock'un kullandığı üçüncü taraf coğrafi bilgi platformu ArcGIS'i sorgulayabiliyor ve şirketin cihazlarının konumlarını çekebiliyordu. Testlerinin istilacı olmadığını, açık kimlik doğrulamasız uç noktalarla sınırlı olduğunu ve verileri değiştirmediğini vurguluyor.
Michael, 13 Kasım 2025'te açığı bildirmek için Flock'a e-posta gönderdi ve iki kez daha izledi. Üçüncü girişimden sonra şirket, bulguları önceliklendirme sürecinde olduğunu belirterek yanıt verdi — ve onun ifadesine göre bir daha asla yanıt vermedi. Cihaz konum verilerini Aralık'ta indirdi ve ayrıntılı bir teknik raporu Ocak'ta yayımladı; bu tarihten sonra güvenlik açığının giderilmiş göründüğü anlaşılıyor.
İnkârlar ve bir kaldırma girişimi
Yine Ocak ayında Flock, hiç hack'lenmediğini ve hiçbir Flock bilgisinin sızmadığını ileri süren bir blog yazısı yayımladı — bu iddia, Michael şirketin tüm cihaz veritabanını çektikten sonra ortaya atıldı. The Intercept'e ifade ettiği gibi, ya Flock bu veri çekiminden haberdardı ve ifşa etmemeyi seçti — ki Michael buna şeffaflık başarısızlığı diyor — ya da hiç fark etmedi: "ulusal güvenlik sonuçları olan bir tespit başarısızlığı."
Otomatik plaka okuyucularıyla tanınan Atlanta merkezli girişimin denetimi bu olayla sınırlı değil. Bir ACLU raporu, "Flock'un iş uygulamaları, güvenlik kaydı, gizlilik taahhüdü ve savunmasız toplulukları koruma çabaları konusunda düzenli olarak yanıltıcı olduğunu, hatta yalan söylediğine dair bir örüntü" olduğu sonucuna vardı.
Ardından perşembe günü Michael, kendisini "yapay zekâ doğal sosyal mühendislik savunma platformu" olarak tanımlayan ve Flock adına hareket ettiğini söyleyen Doppel firması tarafından dosyalanan bir marka ihlali şikayeti hakkında bildirim aldı. Şikayet, harita sitesinin "FLOCK SAFETY" markasını yetkisiz olarak kullandığını ve müşteri kafa karışıklığına yol açabileceğini savunuyor ve sitenin kaldırılmasını istiyor — oysa Michael'ın sitesi, Flock ile bağlantılı olmadığını ve onun tarafından onaylanmadığını belirten bir açılır pencere bildirimi gösteriyor. Flock, The Intercept'in yorum talebine hemen yanıt vermedi.
Neden önemli
Flock'un kabul ettiği 120.000 kamera ile kendi kayıtlarından belgelenen yaklaşık 300.000 cihaz arasındaki fark bir yuvarlama hatası değil; bu, şirketin anlattığı hikâye ile denetlenebilir bir sayım arasındaki mesafe. Harita, Michael'ın ifadesiyle "herkesin nereye sürdüğünü takip eden" bir ağın şirket kaynaklı ilk resmini kamuoyuna ve yasakoyuculara sunuyor; havaalanları, gözaltı merkezleri ve federal binalar yakınındaki cihaz kümeleri izlemenin tam olarak nerede yoğunlaştığını gösteriyor. Olay ayrıca güvenlik açığının kendisinden uzun sürecek hesap verebilirlik sorularını da gündeme getiriyor: bir araştırmacı sorumlu ifşa sürecini izledi, şirket sessiz kaldı, ardından hiç veri sızıntısı yaşamadığını kamuya açık şekilde iddia etti. Tek bir kişi ifşa edilmiş bir token kullanarak tüm filoyu sayabiliyorsa, Michael'ın yabancı rakiplerin casus göndermeden askerlerin, federal ajanların ve siyasetçilerin hareketlerini izleyebileceği uyarısı varsayımsal değil. Ve bağımsız olarak doğrulanmış olgusal bir haritaya, içeriğini çürütmek yerine bir marka şikayetiyle yanıt vermek, kamuoyunu yanıltmakla zaten suçlanan bir şirket için kötü bir görüntü oluşturuyor.
- #surveillance
- #privacy
- #security-research
- #flock-safety
- #license-plate-readers