· kaynak Hacker News – Front Page (native)
CVE-2026-6460: PostgreSQL'un 22 yıllık tip karmaşası uzaktan kod çalıştırmaya dönüşüyor
Güvenlik araştırmacısı Mehmet İnce, PostgreSQL çekirdeğinde yaklaşık 22 yıldır var olan bir tip karmaşası (type confusion) ilkel yapısının güvenilir bellek bozulmasına ve uzaktan kod çalıştırmaya dönüştürülebileceğini söylüyor; açık CVE-2026-6460 olarak takip ediliyor.
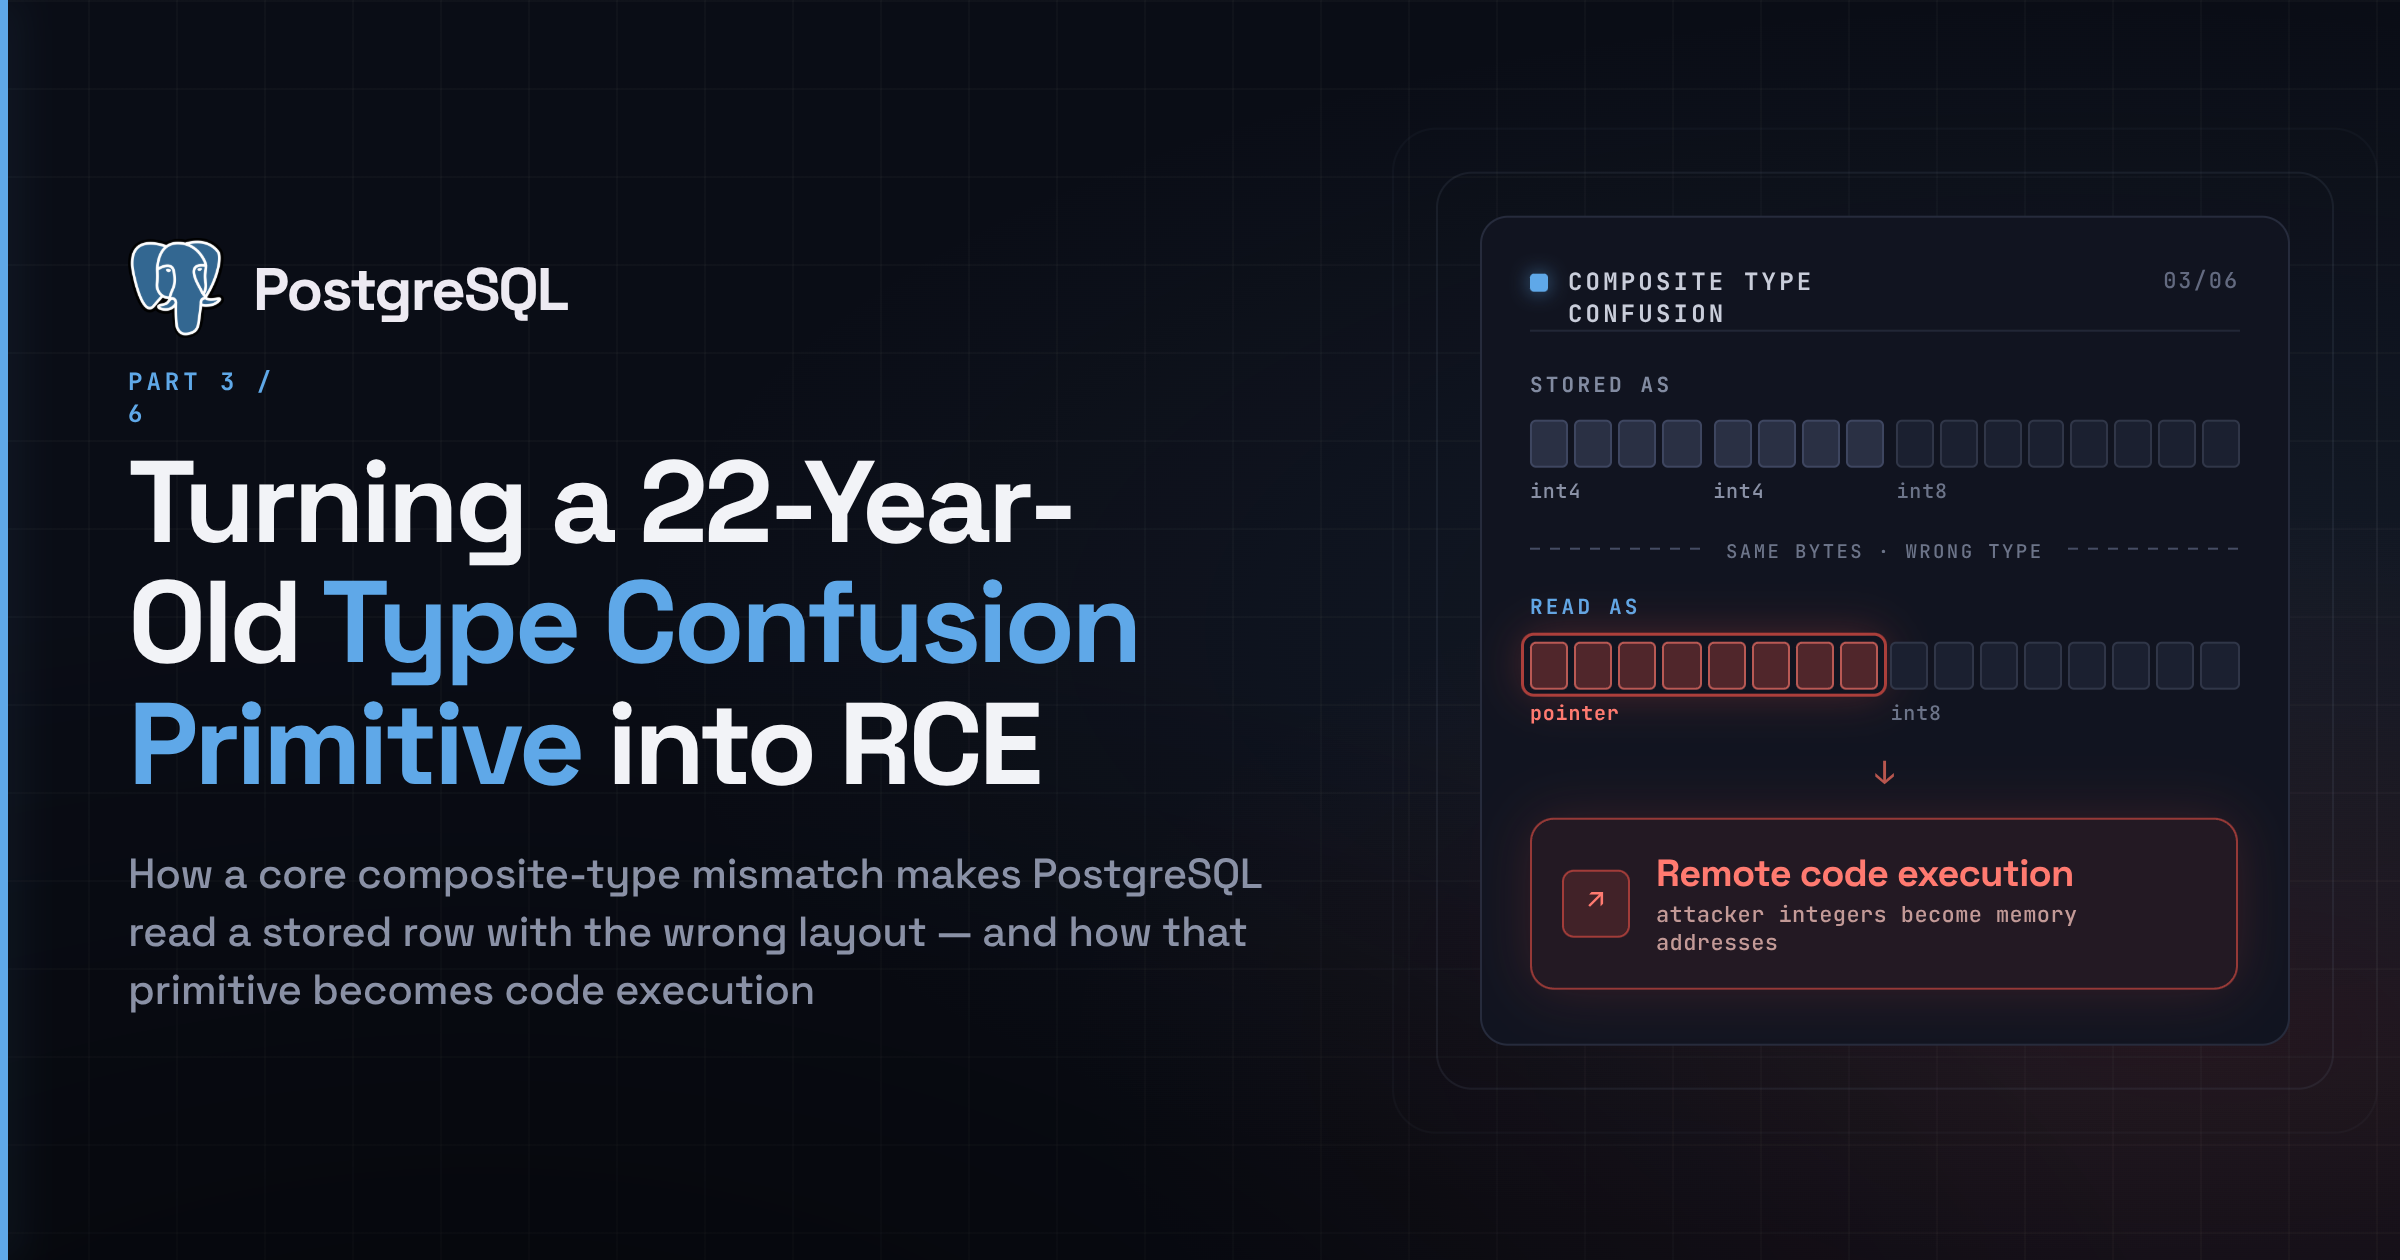
Güvenlik araştırmacısı Mehmet İnce, CVE-2026-6460 olarak takip edilen, PostgreSQL çekirdeğindeki bir tip karmaşası (type confusion) açıklığının ayrıntılarını yayımladı. İnce, açıklığın yaklaşık 22 yıldır fark edilmediğini ve uzaktan kod çalıştırmaya dönüştürülebileceğini belirtiyor. Yazı dizisinin 'Managed PostgreSQL Endüstrisindeki Sistemik Riskler' başlıklı altı bölümlük serinin üçüncü bölümü ve 9 Kasım'da Hacker News'in ana sayfasına ulaştı.
Extension istismarından çekirdeğe
İnce'ye göre çalışma, başlangıçta çekirdek hatası avı olarak başlamadı. 2026'nın başlarında PostgreSQL extension'larındaki bellek bozulması kusurlarını istismar ediyordu ve ClickHouse değerlerini PostgreSQL'un yerel biçimine dönüştüren pg_clickhouse extension'ında kod çalıştırma başardı. Bu sınırlar dışı okuma-yazma zincirini satıcıya bildirdi; satıcı da 23 Haziran 2026'da düzeltti. Bu istismarı tamamlamak onda PostgreSQL'un bir değerin ne olduğuna nasıl karar verdiğine dair temel bir soru bıraktı ve Temmuz sonunda bu soruyu extension'lardan veritabanı çekirdeğine taşıdı.
Ağustos başında raporun merkezindeki ilkel yapıya sahipti: bir değeri composite tipinin içine yerleştir, bu tipin alanlarından birinin tipini değiştir, sonra veritabanından değeri geri okumasını iste. PostgreSQL saklanan baytları yeni bildirilen tipe göre yorumlar; İnce ortaya çıkan bu karmaşayı, karşılaştığı en güvenilir bellek bozulması istismarlarından birinin temeli olarak nitelendiriyor. Bulguyu tek bir yalıtılmış hata değil, yeni bir tip karmaşası güvenlik açığı sınıfı olarak çerçeveliyor.
PostgreSQL tipleri hızlı kurs
Yazı aynı zamanda veritabanının tip sisteminin rehberli bir turu. Değerler PostgreSQL içinde Datum'lar olarak dolaşır; bunlar ya değerin kendisini ya da metin örneğinde olduğu gibi değişken uzunluklu bir gösterime işaretçiyi tutan genel amaçlı sekiz baytlık taşıyıcılardır. Datum kendi başına bir tip etiketi taşımaz; tip, bir tipin boyutunu, değerle geçirilip geçirilmediğini ve değerleri içsel biçime/İçsel biçimden dönüştüren giriş ve çıkış fonksiyonlarını saklayan pg_type sistem kataloğundaki bir satıra işaret eden bir OID olarak kaydedilir. İnce yol boyunca karşılaştığı tuhaflıklara da değiniyor; örneğin son tipi henüz çözümlenmemiş dizgi değişmezlerine atanan, OID 705 olan unknown tipi.
Bu eğitimin büyük kısmı bir yapay zeka ajanından geldi. İnce, Opus 5'e PostgreSQL tipleri üzerine derinlemesine bir kurs hazırlamasını istediğini ve iç yapıları pg_expert adını verdiği ajanla birlikte çalışarak öğrendiğini söylüyor. Metnin sonuna doğru ulaşılan kritik farkındalık şudur: bir değere eklenen tip, sunucunun hangi dönüştürme kodunu çalıştıracağını belirler. Değerler Datum düzeyinde tipsiz olduğu için, saklanan veriyi bildirilen tipinden senkronize etmeyen her şey, onu işleyen kod yolunu da değiştirir — modelleme merakının istismar ilkel yapısına dönüştüğü nokta tam olarak budur.
Açıklama şimdiye kadar neyi kapsıyor
Bu bölüm, tam bir danışma belgesi değil, keşfin hikâyesi. Erişilebilir metin, hangi PostgreSQL sürümlerinin etkilendiğini, bir yamanın çıkıp çıkmadığını veya kusurun nasıl puanlandığını belirtmiyor. İnce, serinin ilk iki bölümünün çevresel bağlamı sağladığını ve tüm projenin Nisan 2026'da bir projenin managed PostgreSQL hizmeti kullanıp kullanamayacağına dair tek bir soruyla başladığını söylüyor.
Neden önemli
Bir veritabanı sunucusunda uzaktan kod çalıştırma genellikle tuttuğu verilere tam erişim ve komşu sistemlere sıçramak için bir başlangıç noktası anlamına gelir. Yaklaşık iki on yıldır var olan bir kusur, müşterilerin çekirdek hatalarını tespit etme ve yamama görevini sağlayıcıya bıraktığı managed PostgreSQL hizmetleri de dahil olmak üzere muazzam bir kurulu tabana ulaşma potansiyeline sahip — bu tam olarak serinin üzerine kurulduğu sistemik risk. Köken hikâyesi ayrıca üçüncü taraf extension'lar üzerinde yapılan araştırmanın altlarındaki çekirdekteki zayıflıkları gün yüzüne çıkarabileceğinin bir hatırlatıcısı ve bir yapay zeka ajanının ciddi güvenlik açığı araştırmasında eğitmen olarak görev yaptığı erken, ses getiren bir örnek. PostgreSQL çalıştıran işletmeciler, managed veya kendi barındırdıkları olsun, CVE-2026-6460 ile bağlantılı danışma belgelerini ve serinin kalan bölümlerini takip etmelidir.
- #postgresql
- #security
- #vulnerability
- #rce
- #database
İlgili yazılar
- PostgreSQL, desteklenen tüm sürümlerde 52 güvenlik açığını yamaladı; PostgreSQL 14 ömrünün sonuna ulaştı
- PostgreSQL 14 için destek sona erdi: güncellemeyen sunucular güvenlik yamasız kaldı
- Apache HTTP Server'da kritik mod_http2 race condition açığı, kimlik doğrulaması gerektirmeyen RCE'ye kapı aralıyor