· kaynak Hacker News – Front Page (native)
Dokuz yıl sonra, bir hobi meraklısı Xbox 360'ı 5 sterlinlik Raspberry Pi Pico ile glitch hackledi
Bir geliştiricinin Xbox 360 üzerinde imzasız kod çalıştırma konusunda dokuz yıllık çabası, fault injection yöntemiyle ve 5 sterlinlik bir Raspberry Pi Pico sayesinde sonunda başarılı oldu — hem de konsol için yalnızca yazılım tabanlı bir açıklama ortaya çıkmadan birkaç gün önce.
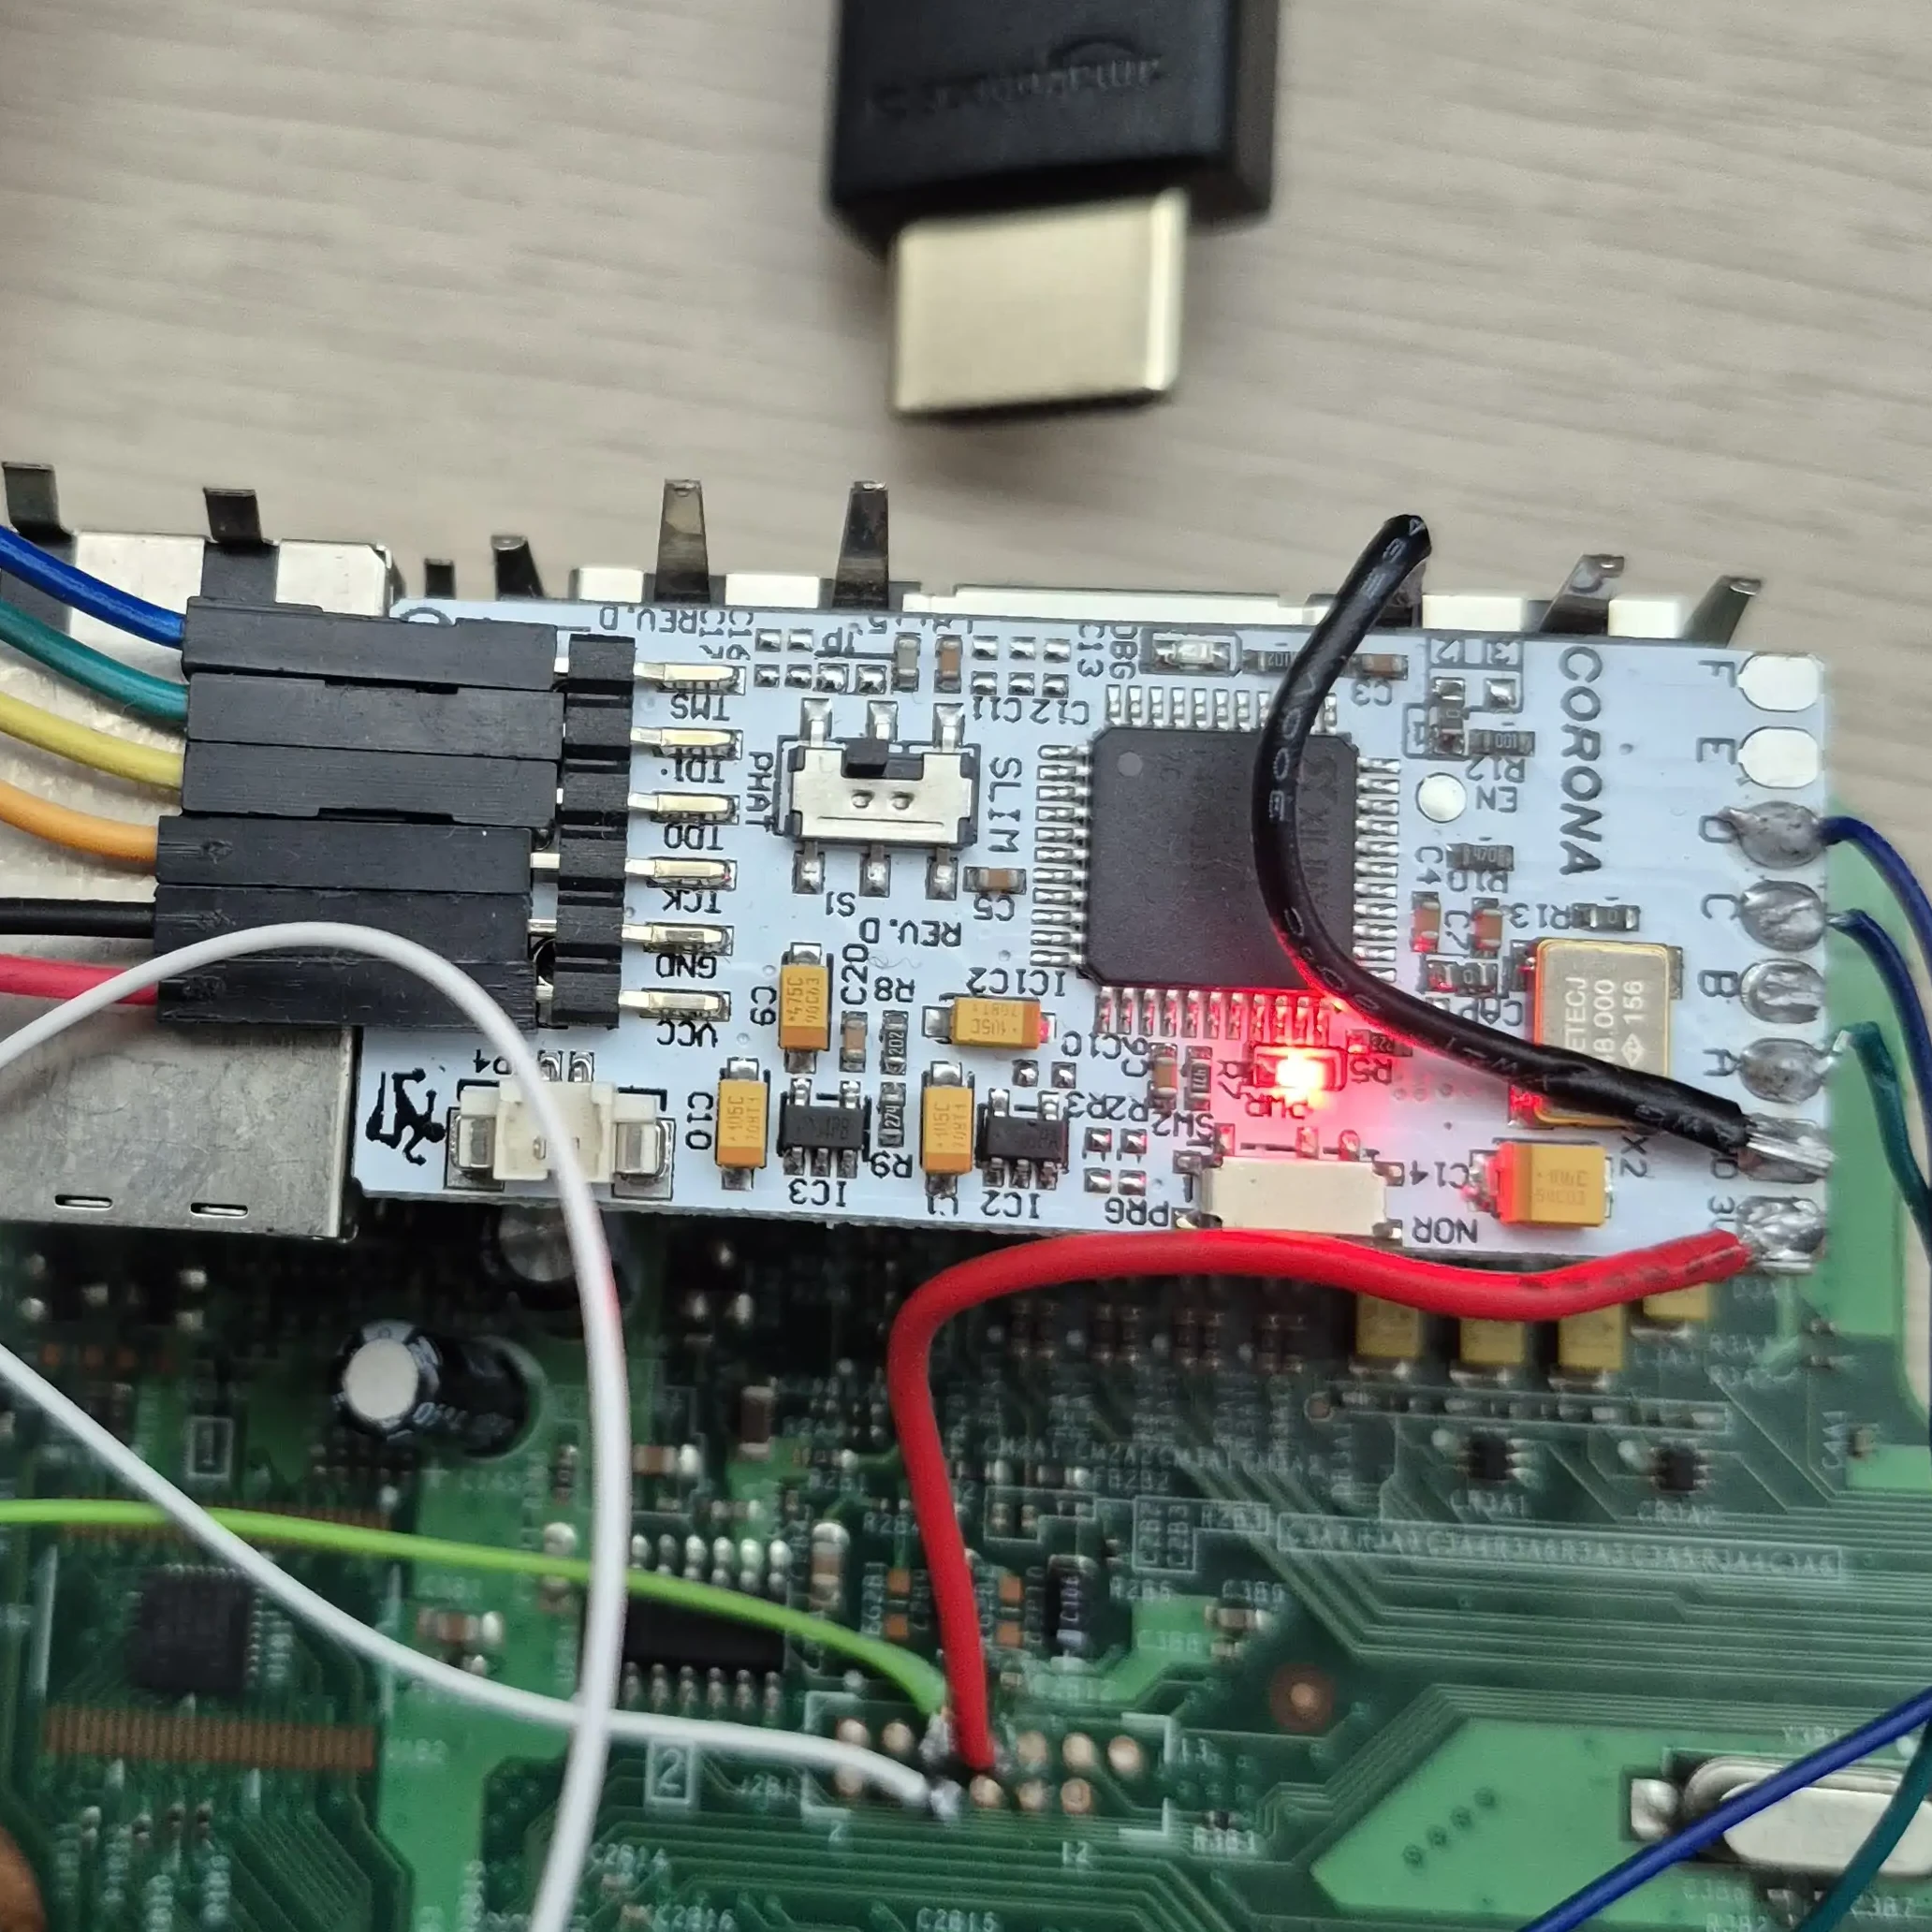
kennedn.com'da yayımlanan ve Hacker News'in ana sayfasına ulaşan ayrıntılı bir yazıya göre, Xbox 360 üzerinde imzasız kod çalıştırmayı hedefleyen dokuz yıllık kişisel proje bu yıl nihayet başarıya ulaştı. Yazarın yolunu açan şey akıllıca bir yazılım açığı değil, fault injection adı verilen bir donanım saldırısı tekniğiydi — ve proje, ironik bir şekilde, konsol için yalnızca yazılım tabanlı bir açıklamanın yayımlanmasından yalnızca birkaç gün önce tamamlandı.
Yazılım saldırılarını dışlamak üzere tasarlanmış bir önyükleme zinciri
Yazarın anlattığına göre Microsoft, orijinal Xbox'ın zayıflıklarından ders aldı ve halefini ciddi ölçüde güçlendirdi. 1BL olarak bilinen ilk bootloader, Xbox 360'ın CPU silikonuna fiziksel olarak gömülüdür. Görevi, bir sonraki önyükleme aşaması olan CB'yi flash depolamadan yüklemek ve Microsoft tarafından imzalandığını doğrulamaktır. Şirketin imzalama anahtarları olmadan önyükleme sırasında kontrolü ele almanın gerçekçi bir yolu yoktu ve art arda gelen her önyükleme aşaması, her biri ayrıca aşılması gereken ek korumalar devreye alıyordu. Tanınmış hacker tmbinc, konsolda imzasız kod çalıştırmak için yazılım tabanlı yaklaşımların büyük ölçüde işe yaramadığı sonucuna varmıştı.
Fault injection daha derin bir varsayımı kırıyor
Kilit güçlüyse ve giriş prosedürleri sağlamsa, en zayıf halka daha temel bir şeye dönüşür: hesaplamanın öngörülebilir davranması stabil elektriksel koşullara bağlıdır. Fault injection tam da bu varsayımı bertaraf eder. Araştırmacılar, Xbox 360'taki CPU_RESET hattını çok hızlı bir şekilde açıp kapamanın işlemciyi sıfırlamadığını — bunun yerine CPU'nun geçerli komutu hatalı şekilde çalıştırmasına neden olduğunu keşfetti. Kritik nokta şuydu: imza doğrulama sürecinde yer alan bir mr (move register) komutu, hedef register'ına sıfır yazacak şekilde glitch'lenebiliyor ve bu da araştırmacılara istedikleri kodu çalıştırma imkânı veriyordu. Yazarın 2017'de satın aldığı Matrix CoolRunner Rev D tam da bu iş için üretilmiştir: konsola yaklaşık 100 nanosaniyelik bir enerji darbesi iletir.
2017 ile 2026 arasında ne değişti
İlk girişim tıkandı. 2017'de bir Xbox 360 modifiye etmek için bir glitch chip'i, havya, bir NAND programlayıcı ve bir JTAG programlayıcı gerekiyordu — maliyetli bir alet takımı. Yazar, çok eski bir bilgisayarın paralel portundan bir NAND ve JTAG programlayıcı yaparak para kazanmaya çalıştı; bu yöntem tek bir NAND dökümü için 30 dakikadan fazla süre gerektirecekti. Hiçbir zaman çalışmadı ve proje rafa kalktı.
Buna kıyasla 2026'daki yeniden deneme çok kolaydı. 2021'de 5 sterline satışa çıkan ve PicoFlasher çalıştıran bir Raspberry Pi Pico, konsolun NAND'ını birkaç saniyede döktü. Pico-dirtyJTAG ile yazılmış ikinci bir Pico, kaynaktan derlenen urjtag projesiyle birlikte Octal450'nin zamanlama dosyaları kullanılarak CoolRunner'ın zamanlama dosyalarını programladı. 133 MHz'lik bir saatle çalışan Pico'nun PIO blokları yaklaşık 7,5 nanosaniyelik etkili bir zamanlama çözünürlüğü sağlıyor; yazar bu tür hassas bir işi ucuz ve erişilebilir kılan şeyin bu olduğunu belirtiyor.
Tek bir olay değil, bir örüntü
Yazıya göre fault injection hem daha cazip hem de daha erişilebilir hale geliyor. On yıl önce alışılmadık olan donanım destekli secure boot artık yaygın — Microsoft 2021'den bu yana işletim sistemlerinde bunu zorunlu kılıyor. Yazar yakın örneklera dikkat çekiyor: ESP32 v3'ün secure boot ve flash şifrelemesi 2024'te bir fault injection saldırısıyla aşıldı, Apple AirTag'in firmware'i 2021'de stacksmashing tarafından bir Pi Pico kullanılarak döküldü ve Nintendo Switch için PicoFly modchip'i 2023'te geldi. Yazılım saldırı yüzeyi sertleştikçe, bir çipin elektriksel davranışını bertaraf etmek pratik giriş yolu haline geliyor ve ucuz mikrodenetleyiciler bu denemeyi deneme engelini düşürdü.
Neden önemli
Xbox 360'ınki gibi güven zincirleri artık bilgi işlem donanımında standart hale geldi ve saldırganları kodun ötesine, fiziğe doğru itiyor. Bu, güvenli sistemlerin tasarımcılarının fault injection'ı laboratuvar merakından ziyade gerçekçi ve düşük maliyetli bir tehdit olarak ele alması gerektiği anlamına geliyor; çünkü artık 5 sterlinlik bir mikrodenetleyici, bir zamanlar pahalı, özel ekipman ve nadir beceriler gerektiren işleri yapabiliyor. Hikâye ayrıca alçakgönüllülük dersiyle bitiyor: yazarın belirttiği gibi, Xbox 360 için yalnızca yazılım tabanlı bir açıklık geçen hafta yayımlandı ve dokuz yıllık donanım emeğini büyük ölçüde gereksiz kıldı — ancak yazarın eklediği gibi, konsolun iç yapısına ve güvenlik mekanizmalarına derinlemesine incelemek kendi başına bir ödüldü.
- #xbox-360
- #fault-injection
- #hardware-security
- #raspberry-pi
- #security-research