· kaynak Hacker News – Front Page (hnrss.org)
Drop, izinleri atlanarak çalışan coding agent'lara rootless Linux sandbox'ı getiriyor
Hacker News'te öne çıkan yeni bir rootless Linux sandbox olan Drop, coding agent'ları ve güvenilmeyen paketleri user namespace'lerle izole ediyor ve kernel açıklarına karşı opsiyonel gVisor izolasyonu sunuyor.
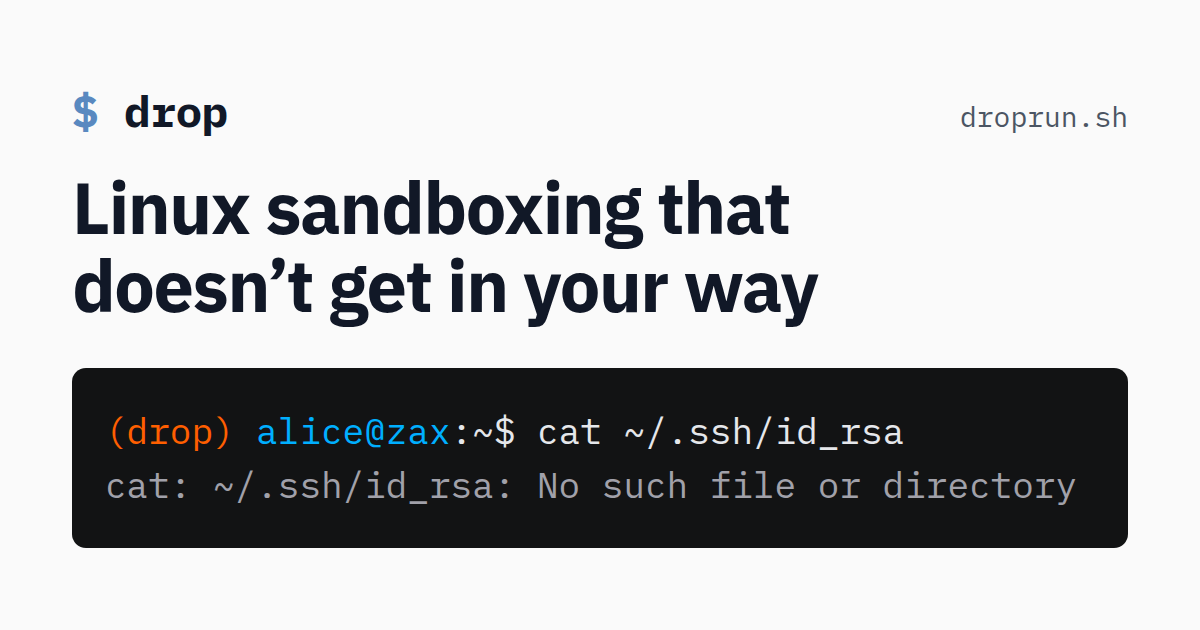
Drop adlı yeni bir araç, 22 Eylül'de bir Show HN gönderisiyle Hacker News'ün ana sayfasına ulaştı. Linux için rootless bir sandbox olan araç, giderek yaygınlaşan iki sorunu hedefliyor: izin kontrolleri kapatılmış şekilde çalışan coding agent'lar ve sonradan kötücüllü olduğu anlaşılan paket kayıt depolarından yüklenen yazılımlar.
İzin prompt'larını atlayan agent'lar için tasarlandı
Coding agent'ları çalıştırmanın yaygın bir yolu, izin prompt'larını devre dışı bırakmaktır — Show HN gönderisi --dangerously-skip-permissions benzeri bir bayrağa atıfta bulunuyor — bu kullanışlıdır ama tek bir halüsinasyon kaynaklı veya enjekte edilmiş komutun, kullanıcının tüm ayrıcalıklarıyla hareket edebileceği anlamına gelir. Drop'un web sitesi aracı tam bu durum için konumlandırıyor: agent izin atlama bayrağıyla çalışır ve Drop kısıtlamaları bunun yerine işletim sistemi düzeyinde uygular.
Site, bunun kapsadığı hata modlarını sıralıyor. Ana dizine yönelik yıkıcı bir komut, gerçek dizin değil tek kullanımlık bir ana dizine düşer. SSH anahtarlarını arayan bir prompt injection çalacak hiçbir şey bulamaz. Localhost'u dinleyen servislere yapılan bağlantılar reddedilir.
Yapısı gereği rootless
Drop'un root ayrıcalıklarına ihtiyacı yoktur. Duyuruya göre, sandbox'lanan her programı kendi process, mount, network, IPC ve cgroup namespace'lerine sahip bir Linux user namespace'inin içine yerleştiriyor. Drop, kontrolü programa devretmeden önce o user namespace içinde mevcut olan tüm yetenekleri (capability) kaldırıyor ve bu sayede orada aksi halde mümkün olabilecek bind mount gibi ayrıcalıklı işlemleri kapatıyor.
Opsiyonel bir gVisor katmanı
Namespace'ler tek başlarına, hâlâ host kernel'i güvenilmeyen bir programın yaptığı her sistem çağrısının yolunda bırakıyor. Bu açığı azaltmak için Drop, programları user-space bir kernel olan gVisor altında çalıştırabiliyor. Bu seçenek etkinleştirildiğinde, sandbox içindeki programlar host kernel'e doğrudan dokunmaz; proje, bunun sandbox içinden bir kernel açığının istismar edilme şansını önemli ölçüde azalttığını söylüyor.
Container'lar olmadan container mantığı
Drop'u Docker veya Podman'dan ayıran şey, sitesine göre, halihazırda sahip olduğunuz Linux kurulumunu yeniden kullanmasıdır. Derlenecek bir image ya da yapılacak bir container kurulumu yoktur; makinede zaten yüklü olan programlar sandbox içinde kullanılabilir kalır. İş akışı Python'un virtualenv'sinden ödünç alınmıştır: ortamlar ucuz ve atılırdır ve her biri kendi ana dizinine sahip olurken kullanıcının gerçek ana dizini görünümden gizli kalır.
Tedarik zinciri riski için kontrol
İkinci tanıtılan kullanım senaryosu paket kurulumu. Drop, PyPI, npm veya başka herhangi bir kaynaktan yazılım kurmanıza izin verir ama kullanıcı hesabınızın anahtarlarını ona teslim etmez. Bir bağımlılık kötücülse veya bir tedarik zinciri saldırısında ele geçirilirse, hasar sandbox içinde kalır.
Yapılandırma
Bir sandbox'ın neyi görebileceği, açılacak dosyaları, dizinleri ve yerel ağ servislerini adlandıran bir TOML config'inde tanımlanır. Varsayılan olarak her Drop ortamı bir temel yapılandırmayı paylaşır; böylece politika bir kez yazılabilir ve ek kurulum işi gerektirmeden yeni ortamlar oluşturulabilir.
Neden önemli
Geniş shell erişimine sahip coding agent'lar ana akım bir iş akışı haline geldi ve standart tavsiye — izin prompt'larını atlamayın — kolaylık ile güvenlik arasında birçok kullanıcının açıkça reddettiği bir denge kuruyor. Drop ters varsayımdan hareket ediyor: agent er ya da geç, ister halüsinasyon yoluyla ister prompt injection yoluyla yanlış davranacak ve sınırı uygulayan katman işletim sistemi olmalı. Bunu root ayrıcalıkları ve bir container araç zinciri olmadan yapmak, insanları sandbox kullanmaktan alıkoyan engellerin büyük kısmını ortadan kaldırıyor ve opsiyonel gVisor katmanı, kalan en keskin riski — güvenilmeyen kod tarafından kernel istismarı — törpülüyor. Tek tek parçalar yeni değil — namespace'ler ve gVisor'ın ikisi de ondan önce vardı — ama bunları tam da coding agent'lara yönelik bir virtualenv tarzı iş akışında paketlemek, bu agent'ların gerçekte nasıl çalıştırıldığına doğrudan bir yanıt.
- #linux
- #sandbox
- #security
- #coding-agents
- #gvisor
İlgili yazılar
- Radicle, bugüne kadarki tüm sürümlerde şifresiz trafik ve eş kimliği taklidi açıklarını duyurdu
- 7,5 milyar dolarlık Hyperliquid bridge'ini hedefleyen kendi kendine yayımlanmış denetim raporu dört kritik açığı işaret ediyor
- Docker Engine 29.8 --umask bayrağı, exec oturumlarındaki ve healthcheck'lerdeki yetki kaymasını düzeltiyor