· kaynak Hacker News – Front Page (hnrss.org)
Güvenlik firması Beyaz Saray ağında yerleşik proxy çıkış noktaları tespit edildiğini bildirdi
Layer3 Intel, yeni proxy gözlemevinin 30 gün içinde Cumhurbaşkanlığı Yürütme Ofisi ağından 236 yerleşik proxy çıkışı kaydettiğini ve bunu sahada enfekte olmuş bir cihazla ilişkilendirdiğini açıkladı.
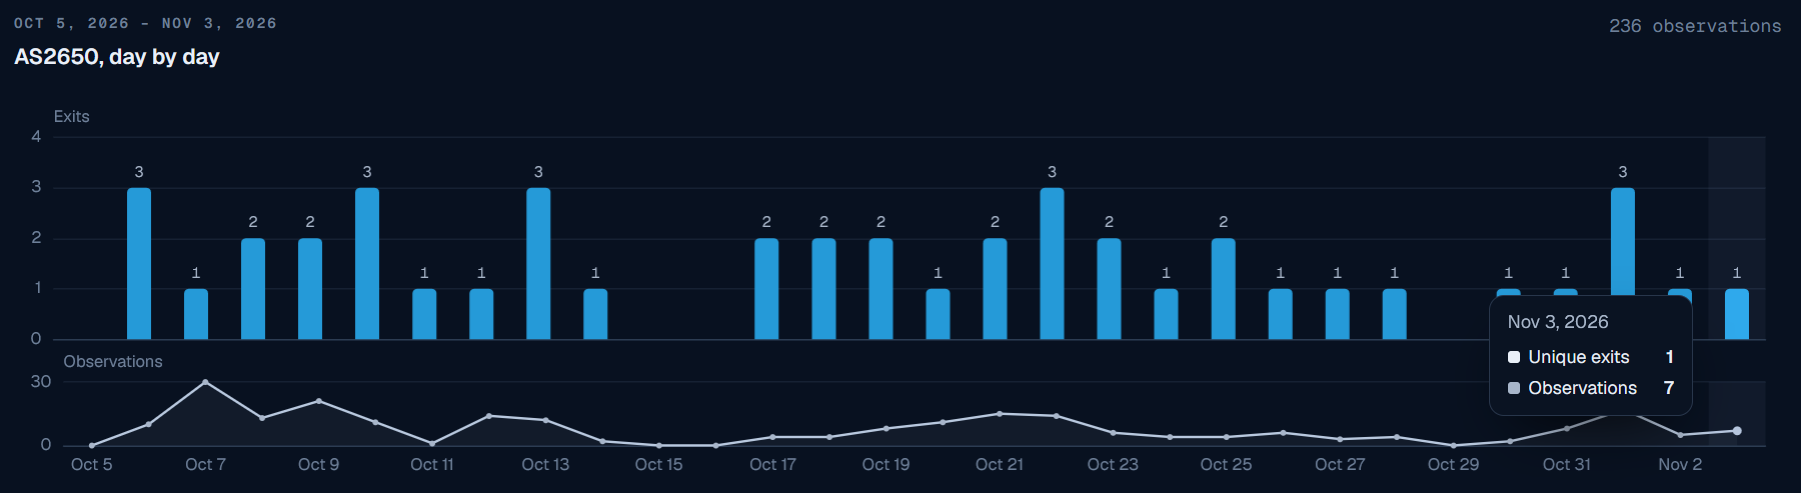
Güvenlik firması Layer3 Intel'e göre, ticari yerleşik proxy servisleri Beyaz Saray'ı barındıran ağdan trafik yönlendiriyordu. Şirket, yeni başlattığı Residential Proxy Observatory'nin 5 Ekim - 3 Kasım 2026 arasındaki 30 günün 26 gününde, Cumhurbaşkanlığı Yürütme Ofisi'ne kayıtlı AS2650 adres bloğunda proxy çıkış etkinliği kaydettiğini söylüyor. Bulgular, bu hafta Hacker News ana sayfasına yükselen bir şirket blog yazısında yer aldı.
Gözlemevi ne gördü
Layer3 Intel'in sayım hattı, yerleşik proxy servislerinden sıradan döner erişim satın alıp isteklerin nereden çıktığını kaydederek çalışıyor. Şirket, bir aylık süre zarfında bu hattın Beyaz Saray ağından 236 kez, altı adrese yayılmış şekilde çıktığını ve 28 ayrı proxy servisinin bloktan trafik yönlendirebildiğini belirtiyor.
Şirket, ağın hedeflenmesi için hiçbir çaba harcanmadığını vurguluyor; çıkışlar, herkesin birkaç dolarla satın alabileceği standart küresel ürün kullanılırken ortaya çıktı. Layer3 Intel, kendi metodolojisinin bir yapay sonucu olasılığını elemek için sonuçlarını iki bağımsız tespit servisi olan Spur ve Synthient ile karşılaştırdığını ve her ikisinin de aynı adresleri yerleşik proxy çıkışları olarak sınıflandırdığını söylüyor.
Yerleşik proxy servisleri günlük cihazlara erişim satar: müşteriler trafiğini bu cihazlar üzerinden gönderir, böylece trafik cihazın kendi ağından geliyormuş gibi görünür. Aktarma yeteneği genellikle cihazda çalışan bir yazılıma gömülü bir SDK'dan gelir; bu yüzden Layer3 Intel, Beyaz Saray etkinliğini bilinçli bir yapılandırma değil enfeksiyon olarak yorumluyor.
Zamanlamanın önemi
Gözlemlenen çıkışların neredeyse yarısı Doğu saatiyle öğleden sonra 5 ile gece yarısı arasında gerçekleşti; sabahın erken saatlerinde neredeyse hiç etkinlik yoktu. Layer3 Intel bu ritmi, açık bir konuk ağı değil bir insanın imzası olarak okuyor: akşamları düzenli olarak Beyaz Saray ağında bulunan ve proxy SDK'sı çalıştıran bir cihaz taşıyan biri.
Şirket, verilerinin sınırları konusunda açık. Çıkış trafiğini görebiliyor; ama arkasındaki cihazı ya da kişiyi göremiyor. Ham kayıtları yedeklediğini ve talep üzerine ilgili kurumlarla paylaşacağını söylüyor. İddialar bağımsız olarak doğrulanmış değil.
Layer3 Intel'e göre daha derin endişe, ele geçirilmiş bir çıkış düğümünün neleri açığa çıkarabileceği. Şirket, yerleşik proxy ağları üzerinden en az iki milyon cihaza — çoğu açıkta kalan ADB servisine sahip Android donanımı — ulaşan Kimwolf adlı bir botnet hakkındaki önceki Synthient araştırmasına atıf yaparak, hatalı proxy SDK'larının tarihsel olarak iç ağlara yol açtığını ve yatay hareketi olanaklı kıldığını belirtiyor. Beyaz Saray ağındaki bir cihazda benzer bir flaw varsa, proxy erişimi satın alan herkes bunu içeri doğru keşif için kullanabilir.
Küresel bir ayak izi
Beyaz Saray, gözlemevinin tek olağandışı bulgusu değildi. Layer3 Intel ayrıca gezegenin en izole ağlarından bazılarında proxy etkinliği kaydetti. Dünyanın en uzak meskun adasını da içeren Güney Atlas okyanusundaki Saint Helena'da 413 adres ve 32.000'den fazla gözlem kaydetti; bunlar Starlink ile yerel sağlayıcı Sure Saint Helena arasında paylaşıldı. Üç gözlem Antarktika'dan geldi ve tamamı McMurdo İstasyonu'nu işaret eden bir Cloudflare WARP adresine bağlıydı. Pitcairn, Norfolk Adası ve Svalbard'daki Longyearbyen'de tekil bağlantılar görüldü; yanlarında Falkland Adaları'nda 388 adres, Chagos Adaları'nda 43, Tokelau'da 21 ve South Georgia'da 7 adresle daha büyük sayılar kaydedildi.
Neden önemli
Bulgular doğruysa, yerleşik proxy ekonomisinin en sıkı korunan ağlara bile ulaştığını ve giriş engelinin sofistike bir saldırgan değil küçük bir abonelik olduğunu gösteriyorlar. Maruziyet iki yönlü işliyor: hassas bir ağdan sızan çıkış trafiği içeride ele geçirilmiş cihazların varlığını ortaya koyuyor ve proxy SDK'ları hakkındaki önceki araştırmalar, bu tür yazılımların iç erişim ve yatay hareket için kullanılabileceğini, botnetlerin yayılmak için kullandığı aynı mekanizmayı işaret ediyor. Her yerdeki güvenlik ekipleri için bu olay, var olmaması gereken trafik için çıkışı (egress) izleme ve hassas ortamlardaki cihazların uygulama envanterini saldırı yüzeyinin bir parçası olarak görme konusunda bir hatırlatma. Ancak iddialar tek bir satıcının telemetrisine dayanıyor ve resmi bir inceleme doğrulayana kadar makul ama doğrulanmamış olarak okunmalı.
- #security
- #proxies
- #networking
- #threat-intelligence
- #malware
İlgili yazılar
- Binance, rekor seviyedeki 6,3 milyar dolarlık kripto hırsızlığını Kuzey Kore kaynaklı sahte iş görüşmesine bağladı
- DreamHost, saldırganların iki ay boyunca File Manager içinde FTP kimlik bilgilerini ve session token'ları çaldığını doğruladı
- DreamHost iki aylık ihlali doğruladı: müşteri FTP ve SFTP bilgileri açığa çıktı