· kaynak Hacker News – Front Page (native)
Hackerlar AfD'nin iç e-postalarını 281 GB olarak AI özetleriyle birlikte sızdırdı
Hackerlar, Almanya'daki aşırı sağ AfD partisinin iç e-postalarını AI ile üretilmiş özetlerle birlikte yayınladı. Heist Berlin, malzemenin partideki ırkçılığı, antisemitik içeriği ve iddia edilen finansal usulsüzlükleri belgelediğini söylüyor.
Ne oldu
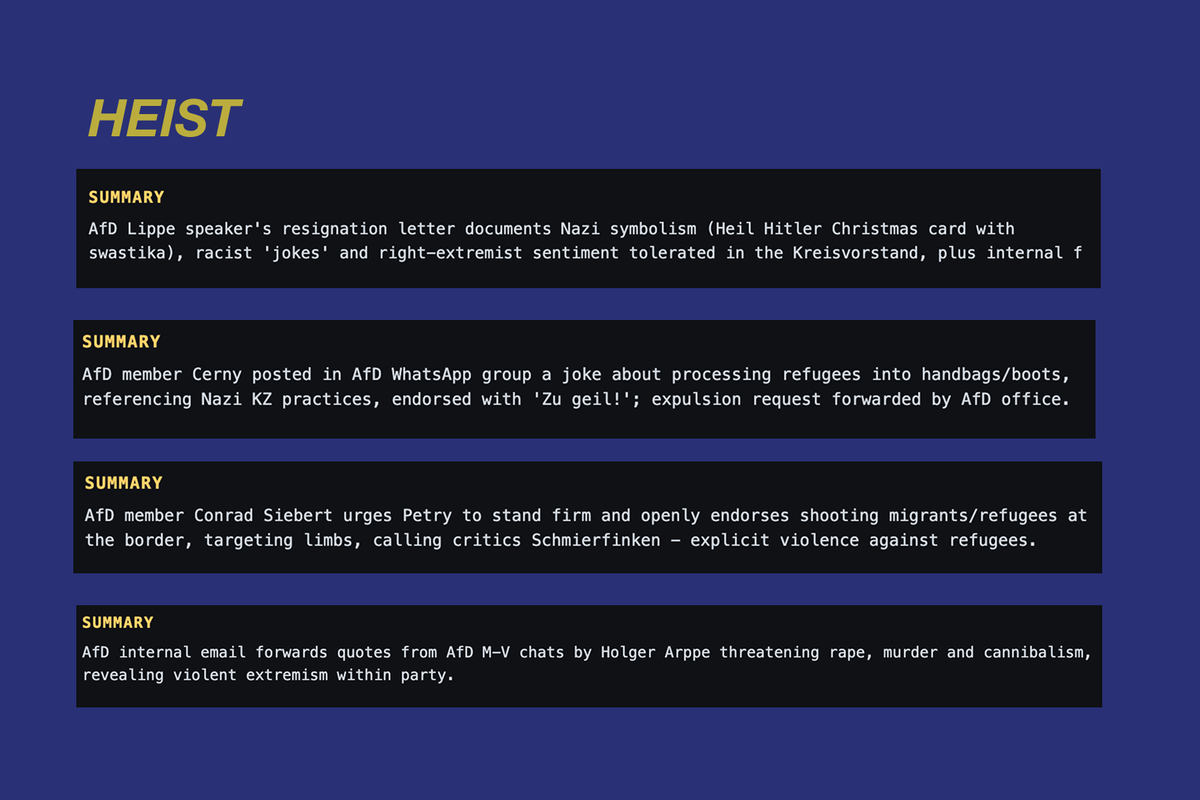
Heist Berlin'in haberine göre pazartesi günü hackerlar, Almanya'daki aşırı sağ AfD partisinin iç e-postalarından oluşan büyük bir arşivi yayınladı. Arşiv 281 GB boyutunda ve 421.179 iç parti e-postası içeriyor. Habere göre, siyasi bir sızıntı için alışılmadık bir biçimde, malzeme yalnızca iyi kaynaklara sahip bir haber odasının altından kalkabileceği ham bir yığın olarak değil, AI ile üretilmiş özetlerle paketlenmiş halde yayınlandı.
E-postaların ne içerdiği iddia ediliyor
Heist Berlin, yazışmalarda parti destekçileri arasında tutarlı bir ırkçılık ve antisemitizm örüntüsü olduğunu belirtiyor. Verdiği örnekler arasında ırkçı hakaretler içeren mesajlar, dünyanın Yahudiler tarafından yönetildiğine dair antisemitik komplo teorileri ve mültecilerden çanta ve bot yapılmasıyla ilgili şakalar yer alıyor. Yayın organı ayrıca sınırda mültecilere ateş edilmesine dair e-posta tartışmalarından, gamalı haç ve "Heil Hitler" yazısını taşıyan bir yılbaşı kartından ve "Heil und Sieg" selamıyla biten bir yazışmadan söz ediyor. Raporun özetinde ayrıca finansal usulsüzlük iddialarına dikkat çekiliyor.
Heist Berlin, arşivi Berlin seçiminden sonraki haftalarda Alman medyasına damga vuran, partinin çevresindeki antisemitizm iddialarının yoğun şekilde haber yapıldığı tartışmaya bir düzeltme olarak sunuyor. Raporun kamuya görünür kısmı, e-postaların nasıl elde edildiğini, ihlali kimin gerçekleştirdiğini veya eşlik eden özetlerin nasıl üretildiğini belirtmiyor.
AI boyutu
Teknik olarak dikkat çekici olan kısım özetler. 400.000'den fazla e-postadan oluşan bir arşiv insan ölçeğinde okunabilir değildir; benzer büyüklükteki önceki sızıntılarda bu filtreleme işi, ham dosyaların içinde haftalar geçirebilen gazetecilere ve araştırmacılara düşmüştü. Sızıntıyı makine tarafından üretilmiş özetlerle birlikte yayınlamak, bu editoryal işlevi bizzat hackerların seçtiği bir modele taşıyor ve malzemeyi sıradan okuyucular için anında anlaşılır kılıyor.
Bu kolaylık bariz riskler taşıyor. Özetlere bel bağlayan herkes, neredeyse kesinlikle hiç açmayacağı belgeleri nitelendirmek için anonim bir aktörün verdiği prompt'la çalışan bilinmeyen bir modele güveniyor. Özetler bağlamı düşürebilir, bazı pasajlara diğerlerinden daha fazla ağırlık verebilir ya da bir belgenin söylediğini basitçe yanlış aktarabilir. Temeldeki e-postalar gerçek kanıt olmaya devam ediyor; özetler iyi ihtimalle bir dizin, kötü ihtimalle ham verinin ödünç güvenilirliği altında sunulan bir anlatı.
Neden önemli
İhlalin kendisi ciddi bir güvenlik olayı. 281 GB'lık iç yazışmanın dışarı sızdırılıp yayınılması, siyasi kuruluşların sıradan görünen gelen kutularında büyük itibar riskleri barındırdığını ve yumuşak, yüksek değerli hedefler olmaya devam ettiklerini hatırlatıyor.
AI paketleme daha yeni bir sinyal. Üretken AI saldırganların phishing yapma ve savunmacıların önceliklendirme biçimini çoktan değiştirdi; bu sızıntı onu ifşanın son kilometresinde de değiştirdiğini gösteriyor — veriyi çalmak yerine, onu bir izleyici kitlesi için önceden sindirilmiş hale getirmek. Format etkili olursa, haktivist dökümleri, ihbarcı yayınları ve devlet bağlantılı etki operasyonları için standart hale gelmesini hayal etmek kolay.
Bu da doğrulamayı acil soru haline getiriyor. AI ile özetlenmiş sızıntılar, iddia ile kanıt arasındaki mesafeyi çökertiyor. Okuyucular ve malzemeyi amplifiye eden gazeteciler, özetleri e-postaların kendisi değil, e-postalar hakkında yapılmış iddialar olarak görmeli ve mümkün olan her yerde temeldeki dosyaları kontrol etmeli.
- #ai
- #security
- #data-leak
- #germany
- #far-right