· kaynak Hacker News – Front Page (hnrss.org)
InfoHawk, kart ve banka SMS kodlarını çalmak için klonlanmış 820 restoran teslimat sitesi buldu
InfoHawk araştırmacıları, 35 restoran markasını taklit eden 820 benzeyen alan adı tespit etti; saldırganlar gerçek menüleri sunan reverse proxy'ler kullanırken ödeme adımını kart numaralarını ve tek kullanımlık SMS kodlarını çalan bir formla değiştiriyor.
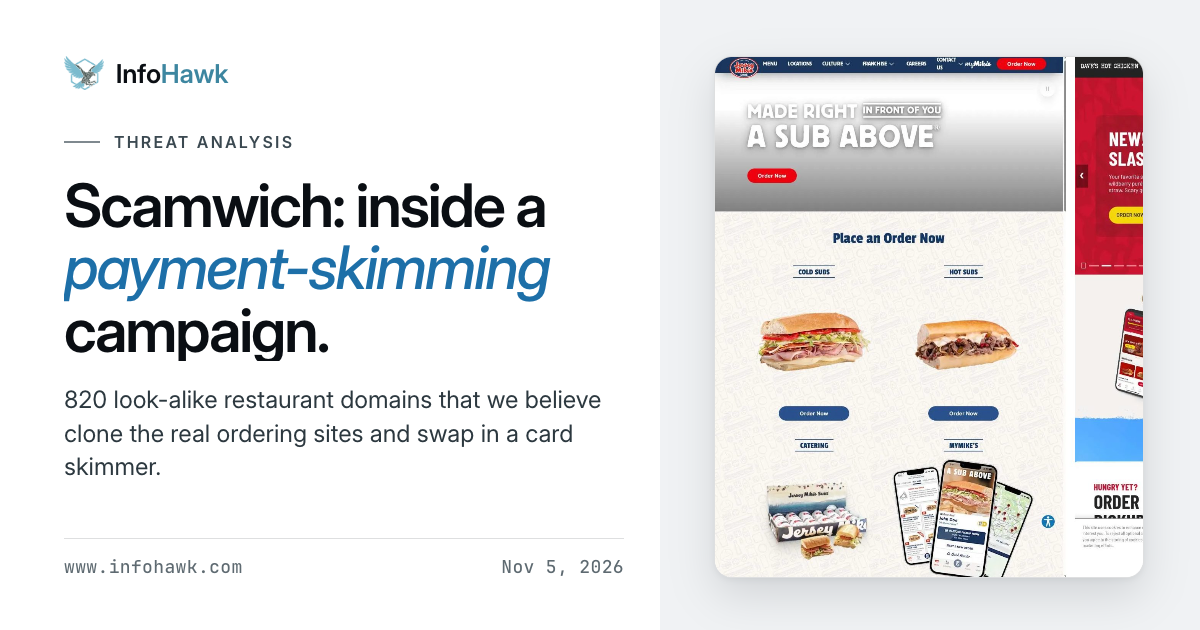
InfoHawk araştırmacıları, restoran sipariş sitelerini ölçekli biçimde klonlayan bir ödeme verisi hırsızlığı kampanyasını belgeledi. İki araştırma turunda ekip, 35 restoran markasını taklit eden 820 alan adı tespit etti; bunların 808'i .delivery üst düzey alan adı altında kaydedilmişken kalanlar .com veya .shop adresleri kullanıyor. Kasım 2026 başında Hacker News'te ortaya çıkan rapor, dikkatli müşterilerin bile gerçeği sanabileceği kadar inandırıcı klonları tanımlıyor.
Klonlar nasıl çalışıyor
Araştırma, ABD'li sandviç zinciri Jersey Mike's'u taklit eden tek bir şüpheli alan adıyla başladı. InfoHawk'a göre saldırganlar restoranın sitesini sıfırdan yeniden inşa etmedi. Bunun yerine önüne bir reverse proxy koydular: proxy, canlı sayfaları ve varlıkları meşru web sitesinden çekiyor ve ziyaretçilere saldırganın kendi alan adı üzerinden sunuyor. Menüler, görseller ve sipariş akışının tamamı gerçek kaynaktan geldiği için klon, tıpkı orijinal site gibi davranıyor.
Operatörlerin değiştirdiği tek şey ödeme adımı. InfoHawk'ın bildirdiğine göre yerleştirilen ödeme formu, önce kredi kartı bilgilerini, ardından müşterinin bankasının işlemi onaylamak için gönderdiği SMS doğrulama kodunu istiyor. Çalınan bir kart numarası kendi başına değerlidir; canlı bir tek kullanımlık kodla eşleşince, mağdurun bankasının o kodu kullanma biçimine bağlı olarak suçlular sahte ödemeleri banka doğrulamasından geçirebilir.
Ölçek ve hedefler
820 alan adının çoğu typosquat: marka adlarının neredeyse birebir yazımları; tekrarlanan veya yer değiştirmiş karakterlerle, yüzeysel olarak yemek siparişine uygun görünen bir TLD'ye yerleştirilmiş. Jimmy John's, 404 benzeyen alan adıyla en çok taklit edilen marka; InfoHawk'ın bu markaya ilişkin kayıt ve tarama tarihleri 3 Mart ile 21 Ekim 2026 arasına yayılıyor. Bu aralık, operasyonun bir gecede ortaya çıkmak yerine aylar içinde kademeli olarak altyapısını kurduğunu düşündürüyor.
Zayıf halka restoran değil
InfoHawk'ın vurguladığı bir ayrıntı: bunların hiçbiri meşru restoranın web sitesinin hacklenmesini gerektirmiyor. Saldırganlar tamamen kendi kontrolündeki altyapıda çalışıyor ve gerçek siteyi yalnızca proxy için içerik kaynağı olarak kullanıyor. Bir işletme kendi alan adını kusursuz biçimde güvenceye alsa bile müşterilerinin başka bir yerdeki piksel piksel aynı kopyaya yönlendirildiğini görebilir; bu da sorunu bir web güvenliği sorunundan en az bir marka kötüye kullanımı sorunu kadar yapıyor.
Neden önemli
Reverse proxy phishing (bazen gerçek zamanlı veya browser-in-the-middle phishing proxy olarak da adlandırılır), insanların dolandırıcılığı tespit etmek için güvenildiği ipuçlarının çoğunu etkisiz kılıyor. Sayfalar gerçekten markanın sayfaları olduğu ve canlı çekildiği için düzen, içerik ve oturum davranışının tamamı doğru görünür; yalnızca adres çubuğu farklıdır ve .delivery üzerinde inandırıcı bir typosquat'ı telefon ekranında fark etmek kolay değildir.
İşletmeler için kampanya, benzeyen alan adlarının izlenmesinin neden sürekli olması gerektiğini gösteriyor: TLD'lere yayılmış yüzlerce kaydı kaldırmak yavaş ve pahalıdır, mali zarar ise müşterilere ve kart veren kuruluşlara dokunur. Sipariş ve ödeme akışları geliştirenler içinse bu, çevresindeki sitenin özgünlüğüne güvenmek yerine güven sinyallerinin doğrudan ödeme adımının içine yerleştirilmesini savunuyor. Ve çevrimiçi yemek siparişi veren herkes için pratik savunma sıradan ama etkili: restorana bilinen alan adını yazarak ya da resmi uygulamasını kullanarak ulaşın ve banka SMS kodunu kart bilgileriyle aynı formda toplayan her ödeme sayfasını bir kırmızı bayrak olarak görün.
- #web-security
- #payment-fraud
- #phishing
- #typosquatting
- #reverse-proxy