· kaynak Hacker News – Front Page (native)
Kore, ağır ihmal kaynaklı veri ihlallerinde cezaları yıllık gelirin yüzde 10'una çıkarıyor
Korea'nın gizlilik düzenleyicisi, ağır ihmal kaynaklı veri ihlallerinde şirketlere yıllık gelirin yüzde 10'una varan cezalar kesebiliyor; oran önce yüzde 3'tü. Yeni kurallarda 72 saatlik bildirim yükümlülükleri ve önceki güvenlik yatırımları için ceza indirimleri de yer alıyor.
Yeni kurallar neler getiriyor
Korea JoongAng Daily'nin haberine göre, Güney Kore'nin gizlilik düzenleyicisi artık ciddi veri ihlallerinde şirketlere yıllık gelirlerinin yüzde 10'una varan cezalar kesebiliyor; bu, önceki yüzde 3'lük üst sınırdan ciddi bir artış anlamına geliyor. Değişiklik, Cuma günü uygulama yönetmeliğiyle birlikte yürürlüğe giren revize edilmiş Kişisel Bilgilerin Korunması Kanunu kapsamındaki kapsamlı bir reforma dahil.
En yüksek ceza, kasıt veya ağır ihmal sonucu 10 milyon veya daha fazla kişinin kişisel verilerinin sızması durumunda uygulanıyor. Yönetmelik tam üst sınırı daha da daraltıyor: Bu tavan, üç yıl içinde kasıtlı veya ağır ihmalle ihlalleri tekrarlayan şirketlere ya da düzenleyicinin düzeltici talimatını görmezden gelip bunun sonucunda veri ihlali yaşayan şirketlere ayrılmış durumda. Cezalar, ihlalin niteliği ve ağırlığı, çevresel koşullar ve hasarın ölçeği göz önünde bulundurularak belirleniyor.
Kişisel Bilgileri Koruma Komisyonu (PIPC) Genel Sekreteri Yang Cheong-sam, gazetecilere verdiği demeçte, ihlallerin son zamanlarda özellikle perakende ve telekomünikasyon gibi günlük hayatla yakından bağlantılı sektörlerde tekrar tekrar yaşandığını ve ölçeklerinin büyüdüğünü, sistemin hem ciddi ihlalleri hesaba çekmek hem de olayları baştan önlemek için yeniden tasarlandığını söyledi.
Coupang ölçeğinde bir kıstas
Ölçek, gerçek bir vakaya uygulandığında somutlaşıyor. Haziran ayında e-ticaret şirketi Coupang, 37,55 milyon kişinin kişisel verilerini sızdırmasının ardından 624,6 milyar won (466,3 milyon dolar) cezaya çarptırılmıştı. Bu vakaya uygulandığında yeni standart cezayı trilyonlarca won seviyesine taşıyabilirdi; ancak habere göre gerçek cezalar hâlâ kastın, ihmalin, hasarın ölçeğinin ve hafifletici faktörlere bağlı olacak.
Hazırlık yapanlara indirim
Revize edilen çerçeve, bir olaydan önce veri korumasını ciddiye alan şirketleri ödüllendiriyor. Düzenleyiciler, veri koruma bütçelerine, personele ve ekipmana yapılan harcamaların ölçeğini ve sürekliliğini, ayrıca baş gizlilik sorumlusu dahil şirketin daha geniş koruma sistemini göz önünde bulundurarak cezayı yüzde 40'a kadar azaltabiliyor. Bir ihlali erken tespit eden, kullanıcıları hızla raporlayıp bilgilendiren ve hasarın yayılmasını önleyen şirketler için ayrıca yüzde 40'a varan ek bir indirim mevcut.
Şüpheli sızıntılar için bile 72 saatlik bildirim
Yeni olası veri ihlali bildirim sistemi, yükümlülükleri kesinleşmiş olayların ötesine taşıyor. Bir şirket, kişisel verilerin ifşa edilmiş olma ihtimalinin yüksek olduğunu düşünüyorsa — örneğin veri işleme sistemlerine yasa dışı erişimden sonra veya başka kayıtların da sızdığına işaret eden yasa dışı ticarete konu veriler keşfedildikten sonra — bunu öğrenmesinden itibaren 72 saat içinde etkilenen kişileri bilgilendirmek zorunda. Fidye yazılımı ve benzeri saldırılarla sahtelenen, değiştirilen veya hasar gören veriler de artık aynı raporlama ve bildirim yükümlülükleri kapsamında.
Gizlilik sorumluları organizasyon şemasında yükseliyor
Büyük organizasyonlardaki baş gizlilik sorumluları yetki ve sorumluluk kazanıyor. Yıllık geliri 180 milyar won'un üzerinde olan ve en az 1 milyon kişinin kişisel verilerini ya da en az 50.000 kişinin hassas veya kimliği doğrudan teşhis eden bilgilerini işleyen şirketler, bir baş gizlilik sorumlusunu atamadan, değiştirmeden veya görevden almadan önce yönetim kurulu onayı almalı ve kararı PIPC'ye bildirmek zorunda. 20.000 veya daha fazla öğrencisi olan üniversiteler, üçüncü basamak genel hastaneler ve büyük kamu sistemlerinin işletmecileri de aynı gerekliliğe tabi.
Neden önemli
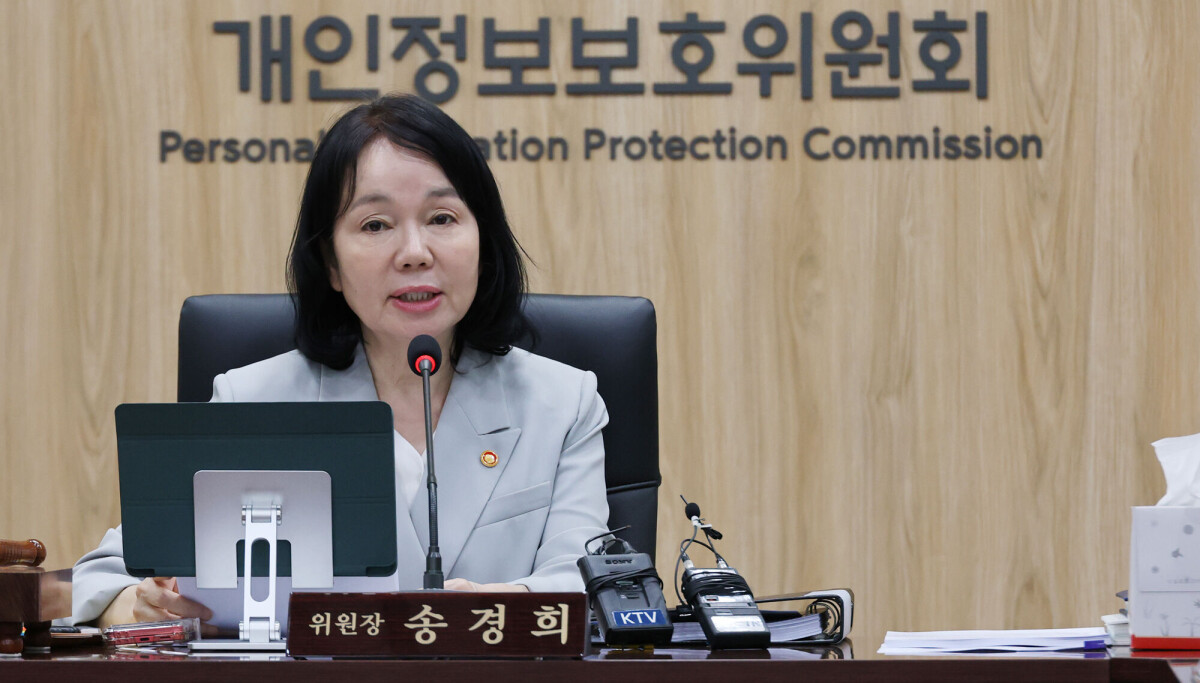
PIPC Başkanı Song Kyung-hee, düzenleyicinin şirketlerin veri korumasını bir maliyet olarak görmeyi bırakmasını ve bunu müşteri güveni ile kurumsal kâr inşa eden proaktif bir yatırım olarak görmeye başlamasını beklediğini söyledi. Ekonomik hesaplar artık bu çerçeveyi destekliyor: Ağır ihmalle gerçekleşen devasa bir veri ihlalinin bedeli, önemli bir masraftan çıkıp büyük bir platform için şirketi tehdit edebilecek boyuta sıçradı; buna karşılık belgelenmiş önceki yatırım ve hızlı müdahale birlikte cezaları ciddi biçimde azaltabiliyor. Koreli kullanıcıların verilerini işleyen herhangi bir şirket için güvenlik bütçeleri, olay müdahale planları ve yönetim kurulu düzeyinde gizlilik yönetişimi artık isteğe bağlı bir yük değil, düzenleyici risk üzerinde doğrudan kumanda kolları. Yüzde 10'luk üst sınır ayrıca Kore'yi dünyanın en katı veri koruma rejimleri arasına yerleştiriyor; bu oran, AB GDPR'ın küresel cironun yüzde 4'lik azami sınırını da aşıyor ve diğer düzenleyicilerin izleyebileceği bir yönü işaret ediyor.
- #privacy
- #data-protection
- #south-korea
- #regulation
- #compliance