· kaynak Hacker News – Front Page (native)
Replit, sandbox motorunu her sandbox'a özel Linux çekirdeği veren microVM'ler üzerinde yeniden inşa etti
Replit, sandbox motorunu sıfırdan yeniden yazmayı tamamladı; paylaşımlı çekirdekli Docker container'lardan her sandbox'a adanmış bir Linux çekirdeği veren KVM microVM'lere geçiş yapıldı ve yüz milyonlarca proje taşındı.
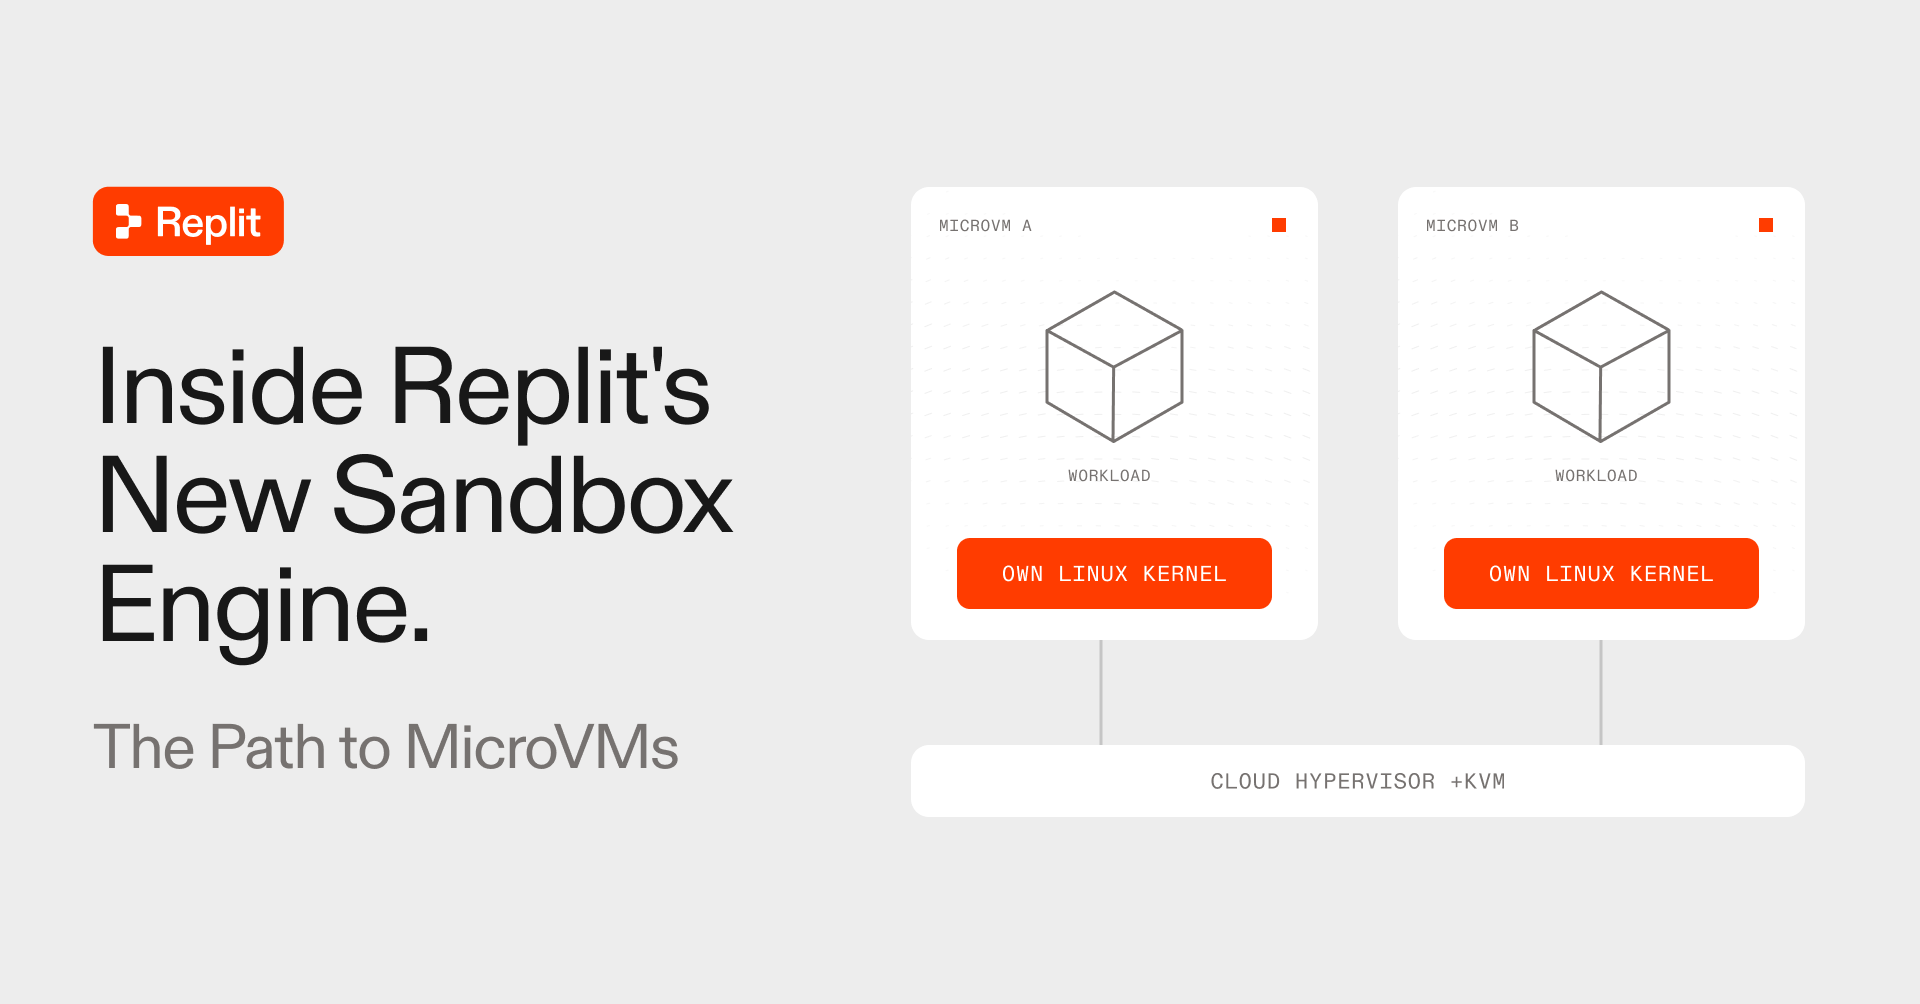
Replit, kod yazan agent'larını çalıştıran sandbox motorunu sıfırdan yeniden yazmayı tamamladı; paylaşımlı çekirdekli Docker container'ların yerini, her sandbox'a adanmış bir Linux çekirdeği veren KVM microVM'ler aldı. Replit'in mühendislik bloguna göre geçiş sürecinde yüz milyonlarca proje veri kaybı olmadan taşındı ve tüm çalışma, kullanıcıların hiçbir değişikliği fark etmemesi gerektiği açık bir şart gözetilerek yürütüldü.
Yeniden yazım kasım 2025'te başladı ve şubat ayında şirket içinde çalışır hale geldi. Yeni motor artık hem Replit'in kendi platformunun hem de sandbox'ları müşterilerin AWS, Google Cloud veya Azure ortamlarında çalıştıran Bring Your Own Cloud teklifinin temelini oluşturuyor.
On yıllık container döneminden sonra temiz bir başlangıç
Replit yaklaşık on yıldır sandbox işletiyor; Google Compute Engine VM'lerine yayılmış durum bilgisiz (stateless) Docker yürütme ile başladı ve zamanla kalıcı çalışma alanları, genel uç noktalar, önbelleğe alınmış Nix paketleri, bölgesel kümeler ve anında çatallanabilir (fork) depolama katmanları ekledi. MicroVM geçişini planlarken mühendisler, eski runtime'ı taşımanın yerine sıfırdan yeni bir runtime inşa etmenin daha kolay olacağı sonucuna vardı; bu yaklaşım, üretim sistemini riske atmadan hızlı prototipleme yapmayı da mümkün kıldı.
Temel tasarım değişikliği, izolasyon sınırının nerede durduğudur. Container'lar her sandbox içinde süreçleri bölmeye devam ediyor, ancak donanım destekli sanallaştırma artık sandbox'ları birbirinden ve host'tan ayırıyor. Replit, sanal makine monitörü olarak Cloud Hypervisor'ı seçti; çünkü Firecracker ile rust-vmm bileşenlerini paylaşıyor ama bunlara ek olarak virtiofs, şeffaf huge page'ler, device hotplug ve canlı geçiş (live migration) sunuyor. Hotplug ve bellek anlık görüntüleri, şirket önceden ısıtılmış VM havuzlarını çalışır durumda tutup müşteri disklerini talep üzerine bağlayabilmesini sağlıyor; ekip ayrıca anlık görüntülerin hem bare-metal hem de sanallaştırılmış host'larda güvenilir şekilde geri yüklenebilmesi için Cloud Hypervisor'a yamalar uyguladı.
Her microVM içinde minimal bir init süreci container'ları başlatıyor, durduruyor ve izliyor; host ile vsock üzerinden, IP ağı gerektirmeyen bir kanalla gRPC aracılığıyla haberleşiyor. Tek bir supervisor tüm kurulumu yönetiyor: microVM'yi önyükleme, ağı yapılandırma, container'ları başlatma ve istemcilerin Replit'in river protokolü üzerinden eriştiği sunucuları çalıştırma. İç içe sanallaştırma sayesinde sandbox'lar kendi VM'lerini başlatabiliyor ve her sandbox'ın kendi çekirdeği olduğu için Replit sonunda sandbox içinde Docker sunabiliyor — paylaşımlı bir host çekirdeğinde güvenle verilemeyecek ayrıcalıklar.
Sandbox'lar, tek bir uygulama geliştirme iş akışına bağlı ortamlar değil, genel amaçlı Linux VM'ler. Aynı temel; erişim politikaları, token proxy'leri, denetim günlükleri ve Replit'in ZeroTrust ağıyla birleşince artık şirketin dahili agent'larını da çalıştırıyor: bu agent'lar olayları araştırıyor, kod incelemesi yapıyor, iş verilerini analiz ediyor ve destek taleplerini önceliklendiriyor.
Sandbox başına özel çekirdek neden önemli
Yazı güvenlik gerekçesini açık bir dille ortaya koyuyor. Linux geçtiğimiz yıl bir dizi yerel yetki yükseltme (local privilege escalation) hatası yaşadı — Replit; Copy Fail, her iki Dirty Frag varyantı, Fragnesia, DirtyClone, bir epoll yarış durumu, Bad Epoll, GhostLock ve bir FUSE sürücüsü kusurunu sayıyor — ve yapay zekânın bu tür uzun ömürlü hataların ne kadar hızlı keşfedildiğini artırdığını savunuyor. Host çekirdeğini paylaşan eski container runtime'ında, erişilebilir tek bir çekirdek hatası diğer kiracıların iş yüklerini, kimlik bilgilerini ve ağ uç noktalarını ortaya çıkarabilirdi.
MicroVM'lerde bir guest çekirdeğini ele geçirmek tek başına host'u ele geçirmek anlamına gelmiyor; saldırganın ayrıca sanallaştırma sınırını da aşması gerekiyor. Replit bu sınırı daha da daralttı: guest çekirdeğini bir dağıtım yapılandırması yerine tinyconfig ile inşa etti; Bluetooth, kablosuz, USB ve ekran sürücülerini çıkarıp yalnızca gerekenleri içine derledi ve modül yüklemeyi tamamen devre dışı bıraktı. Bu çalışmanın parçası olarak ekip, 1 Haziran ile 4 Kasım arasında yayımlanan 6.211 Linux-CNA CVE'sini inceledi. Sanal makine monitörünün kendisi, hiçbir Linux capability'si olmayan ayrıcalıksız bir kimlikle çalışıyor.
Savunma VM'nin içinde de devam ediyor. Tasarım, namespace'ler, seccomp, cihaz erişimi ve yetkilerin role göre atandığı minimal runc container'ları kullanıyor; böylece bir kullanıcı süreci bir izleme agent'ının izinlerini devralamıyor. PostgreSQL, git yedekleri ve istek proxy'leme için destekleyici servisler geliştirme ortamının yanında çalışıyor. Replit her bileşene kendi microVM'sini vermeyi düşündü ama bunun yükünün buna değmeyeceğine ve kiracı izolasyonu açısından anlamlı bir şey değiştirmeyeceğine karar verdi. Günlük otomasyon çekirdek derlemelerini güncel tutuyor; güncelleme iş akışının büyük bölümünü Replit üzerinde inşa edilen agent'lar yürütüyor.
Neden önemli
Agent sandbox'ları kalabalık bir kategori haline geldi: Replit iki haftada bir yeni bir sandbox girişiminin ortaya çıktığını belirtiyor; Daytona, E2B, Runloop ve Blaxel arasında duyurulan 59,3 milyon dolarlık fonu sayıyor ve Kubernetes Agent Sandbox ile Google'ın AX ve Agent Substrate'ı gibi açık kaynak çabalarına işaret ediyor. OpenAI Hugging Face olayına, Anthropic'in değerlendirme olaylarına ve NIST'ın agent standartları girişimine atıfta bulunan şirket, yalnızca container izolasyonunun gerçek sistemlere dokunan otonom agent'lar için artık yeterli olmadığını savunuyor.
Aktarılabilir dersler mühendislik ayrıntılarında: tinyconfig ile inşa edilen kiracı başına çekirdekler, anlık görüntü taşınabilirliğiyle hayata geçirilen ısıtılmış VM havuzları, sanallaştırma sınırı içinde role göre kapsamlandırılmış ayrıcalıklar ve yerinde taşıma yerine temiz yeniden yazımın tercih edildiği karar. Vaat edilen ikinci bölümde Replit'in Kubernetes üzerinde aynı anda on binlerce microVM'yi nasıl orkestre ettiği anlatılacak — muhtemelen benzer altyapı inşa eden herkesin en çok okumak isteyeceği kısım.
- #cloud
- #virtualization
- #security
- #ai-agents
- #replit