· kaynak Hacker News – Front Page (native)
S2, sınırsız alt alan adını desteklemek için Route53'ü kendi yetkili DNS sunucularıyla değiştirdi
S2, Route53'ün API hız sınırlarının müşteri başına sınırsız alt alan adını imkânsız hale getirdiğini söylüyor; bu yüzden Spanner'i doğrudan sorgulayan ve önde Cloudflare'in DNS Firewall'ının bulunduğu bir yetkili DNS sunucusu inşa etti.
S2 neden Route53'ten ayrıldı
Depolama modeli stream ve basin etrafında kurulu bir servis olan S2, müşteri alt alan adları için yetkili DNS sağlayıcısı olarak AWS Route53'ü bıraktı — ve kendi DNS sunucularını çalıştırmanın neden tek uygulanabilir seçenek haline geldiğini anlatan ayrıntılı bir yazı yayımladı. Hacker News'in ana sayfasında öne çıkan bu yazı, büyük ölçekte yetkili DNS işletmenin nadir görülen adım adım bir anlatımı.
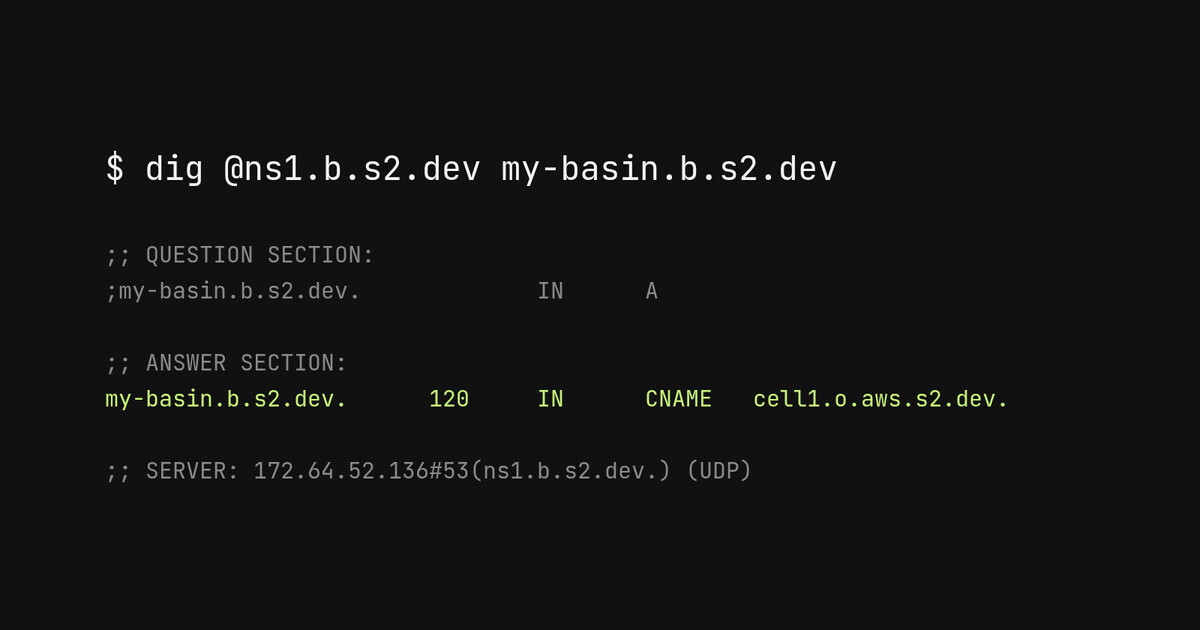
Tetikleyici bir ürün kararıydı. S2'nin stream'ler için en üst düzey konteynerleri ve kabaca S3 bucket'larının karşılıkları olan basin'ler, her biri my-basin.b.s2.dev biçiminde kendi alt alan adını alıyor ve istemcileri S2 mimarisindeki doğru cell'e yönlendiren bir CNAME kaydıyla destekleniyor. S2, müşterilerin bu sınırın etrafında dolaşmaya çalıştıklarını gördükten sonra hesap başına 100 basin sınırını kaldırmak istedi. Sınırsız basin, sınırsız DNS kaydı anlamına geliyordu — ve bu kayıtların güçlü tutarlılığa sahip olması gerekiyordu; böylece yeni oluşturulan bir basin önbelleğe alınmış bir NXDOMAIN'e takılmadan anında çözümlenebilecekti.
Route53 darboğazı
Yazıya göre Route53'ün kendisi çok büyük sayıda kayıt tutabiliyor, ancak API'si saniyede yaklaşık beş UPSERT işleminde kısıtlamaya giriyordu — S2, AWS'nin yakın zamanda kısıtlama dokümantasyonunu güncellediği için bu rakamın değişmiş olabileceğini not ediyor. Ekip, kötü niyetli bir aktör hızla on binlerce basin oluşturup S2'nin Route53 kayıt kotasını doldurduğunda bunu pratikte öğrendi. Ortaya çıkan birikme işlemek için saatler sürdü; bazı işler kayıt silerken diğerleri eklemeye çalışıyordu. 100 basin sınırının zorunlu kılınması bu olayın doğrudan sonucuydu.
Yazıları toplu (batch) göndermek düşünüldü ama reddedildi: bu, anında çözümlenebilirliği bozar ve meşru kullanım yine de tavana takılırdı. Ekip ayrıca Google Cloud DNS, Cloudflare ve Azure DNS'yi değerlendirdi ve hepsinin API üzerinden yapılan kayıt değişikliklerine ağır hız sınırları uyguladığını gördü. Geriye tek bir seçenek kalıyordu — özel bir yetkili DNS sunucusu inşa etmek.
Veritabanına açılan bir görünüm olarak DNS
Kayıtları ayrı bir sisteme senkronize etmek yerine S2, DNS sunucusunu sorguları Google Cloud Spanner üzerinde çalışan mevcut basin veritabanına canlı bir SELECT ile yanıtlacak şekilde yaptı. DNS fiilen şirketin güçlü tutarlılıktaki hesap veritabanının bir istemcisi haline geldi; böylece bir senkronizasyon yolu ve fazladan bir hareketli parça ortadan kalktı.
Ekip, bir CoreDNS plugin'i yazmayı bir kütüphane üzerine inşa etmekle tarttı ve esneklik için kütüphane yolunu seçti. S2 çoğunlukla Rust yazsa da, Spanner araçları ve daha geniş GCP ekosistemi orada daha olgun olduğu için bu proje için Go'yu seçti ve miekg/dns kütüphanesine karar verdi. Sunucu A, AAAA, NS, CNAME ve SOA kayıtlarını işliyor. Doğruluk testi; birim testleri, nameserver'lardaki RFC uyumluluk hatalarını bulan SCALE makalesi aracılığıyla keşfedilen Ferret aracıyla RFC uyumluluk kontrolleri ve canlı trafiğe karşı dağıtım sonrası bir smoke testini birleştirdi.
Basin bölgesi için wildcard sertifikalar ACME DNS-01 challenge'ları gerektiriyor ve S2 bunları kendi sunucusundan sunmamayı seçti: challenge'lar CNAME ile ayrı bir Route53 bölgesine delege ediliyor; bu da dinamik TXT kayıtlarını ve sertifika yenileme hattındaki herhangi bir değişikliği ortadan kaldırıyor.
İnternete açık bir servisi sağlamlaştırmak
Yazıya göre ekibi en çok korkutan kısım NXDOMAIN seli: rastgele, var olmayan bir ada yapılan her sorgu yeni bir veritabanı araması oluyor ve yazar bunu bir saldırı olarak essasen durdurulamaz olarak görüyor. DNS sunumunun önünde bir reverse proxy benzeri bir şey arayan S2, uyan yalnızca iki sağlayıcı buldu — Cloudflare ve Akamai, ikisi de fiyatlarını yayımlamıyor — ve kavram kanıtları çalıştırdıktan sonra Cloudflare'in DNS Firewall'ını seçti. Origin'ler yalnızca Cloudflare'in bilinen IP'lerinden gelen trafiği kabul ediyor ve otomatik bir ns-leak-test, SOA ve NS yanıtlarında load balancer adreslerinin açığa çıkmasına yol açabilecek gerilemelere karşı koruyor.
Yüksek erişilebilirlik için DNS sunucusu, Spanner'e yakın konumlanan ayrı bölgelerdeki iki GKE cluster'ında, TCP ve UDP load balancer'ların arkasındaki birden çok replikayla çalışıyor. Ekip ayrıca, yönetilen bir sağlayıcının üstleneceği uyarıları, runbook'ları ve gece yarısı kurtarma prosedürlerini de kurdu. Nihai delege zinciri gerçekten karmaşık: ana alan adı için normal bir Cloudflare bölgesi, basin alt alan adının Cloudflare'in DNS Firewall servisine delege edilmesi, arkasında GKE origin'leri ve ayrıca sertifikalar için bir Route53 bölgesi. İstemciler, firewall ve uygulama genelinde DNS önbelleğe almayı ayarlama hâlâ iç TODO listesinde.
Neden önemli
Yönetilen DNS, bir ürün müşteri başına alt alan adlarına bağlı olana kadar sınırsız görünür; S2'nin yazısı, tüm büyük sağlayıcıların API üzerinden kayıt oluşturmayı, bu modeli sessizce sınırlandıran biçimlerde kısıtladığını belgeliyor. Yazı ayrıca yeniden kullanılabilir bir tasarım kalıbı sunuyor — yetkili DNS'yi senkronize bir kopya yerine mevcut bir veritabanı üzerinde ince, güçlü tutarlıklı bir görünüm yapmak — ve yönetilen bir servisten ayrılırken üstlendiğiniz şeylerin dürüst bir hesabını veriyor: NXDOMAIN selleri gibi saldırı yüzeyi, IP sızıntısı gerilemeleri ve gece gündüz operasyonel sahiplenme. Kiracıya alt alan adı dağıtan her platform için bu, uyarıları da dahil pratik bir plan.
- #dns
- #cloud
- #infrastructure
- #aws
- #google-cloud