· kaynak Hacker News – Front Page (hnrss.org)
Siber saldırı Avrupalı süpermarket buzdolaplarını sürekli çözündürme döngüsüne soktu
Saldırganlar, Danfoss soğutma kontrol sistemlerine saldırarak Avrupa genelinde süpermarket buzdolaplarını 50°C'lik sürekli bir çözündürme döngüsüne zorladı; büyük Fransız zincinlerinde teslimatları ve elektronik raf etiketi fiyatlandırmalarını aksattı.
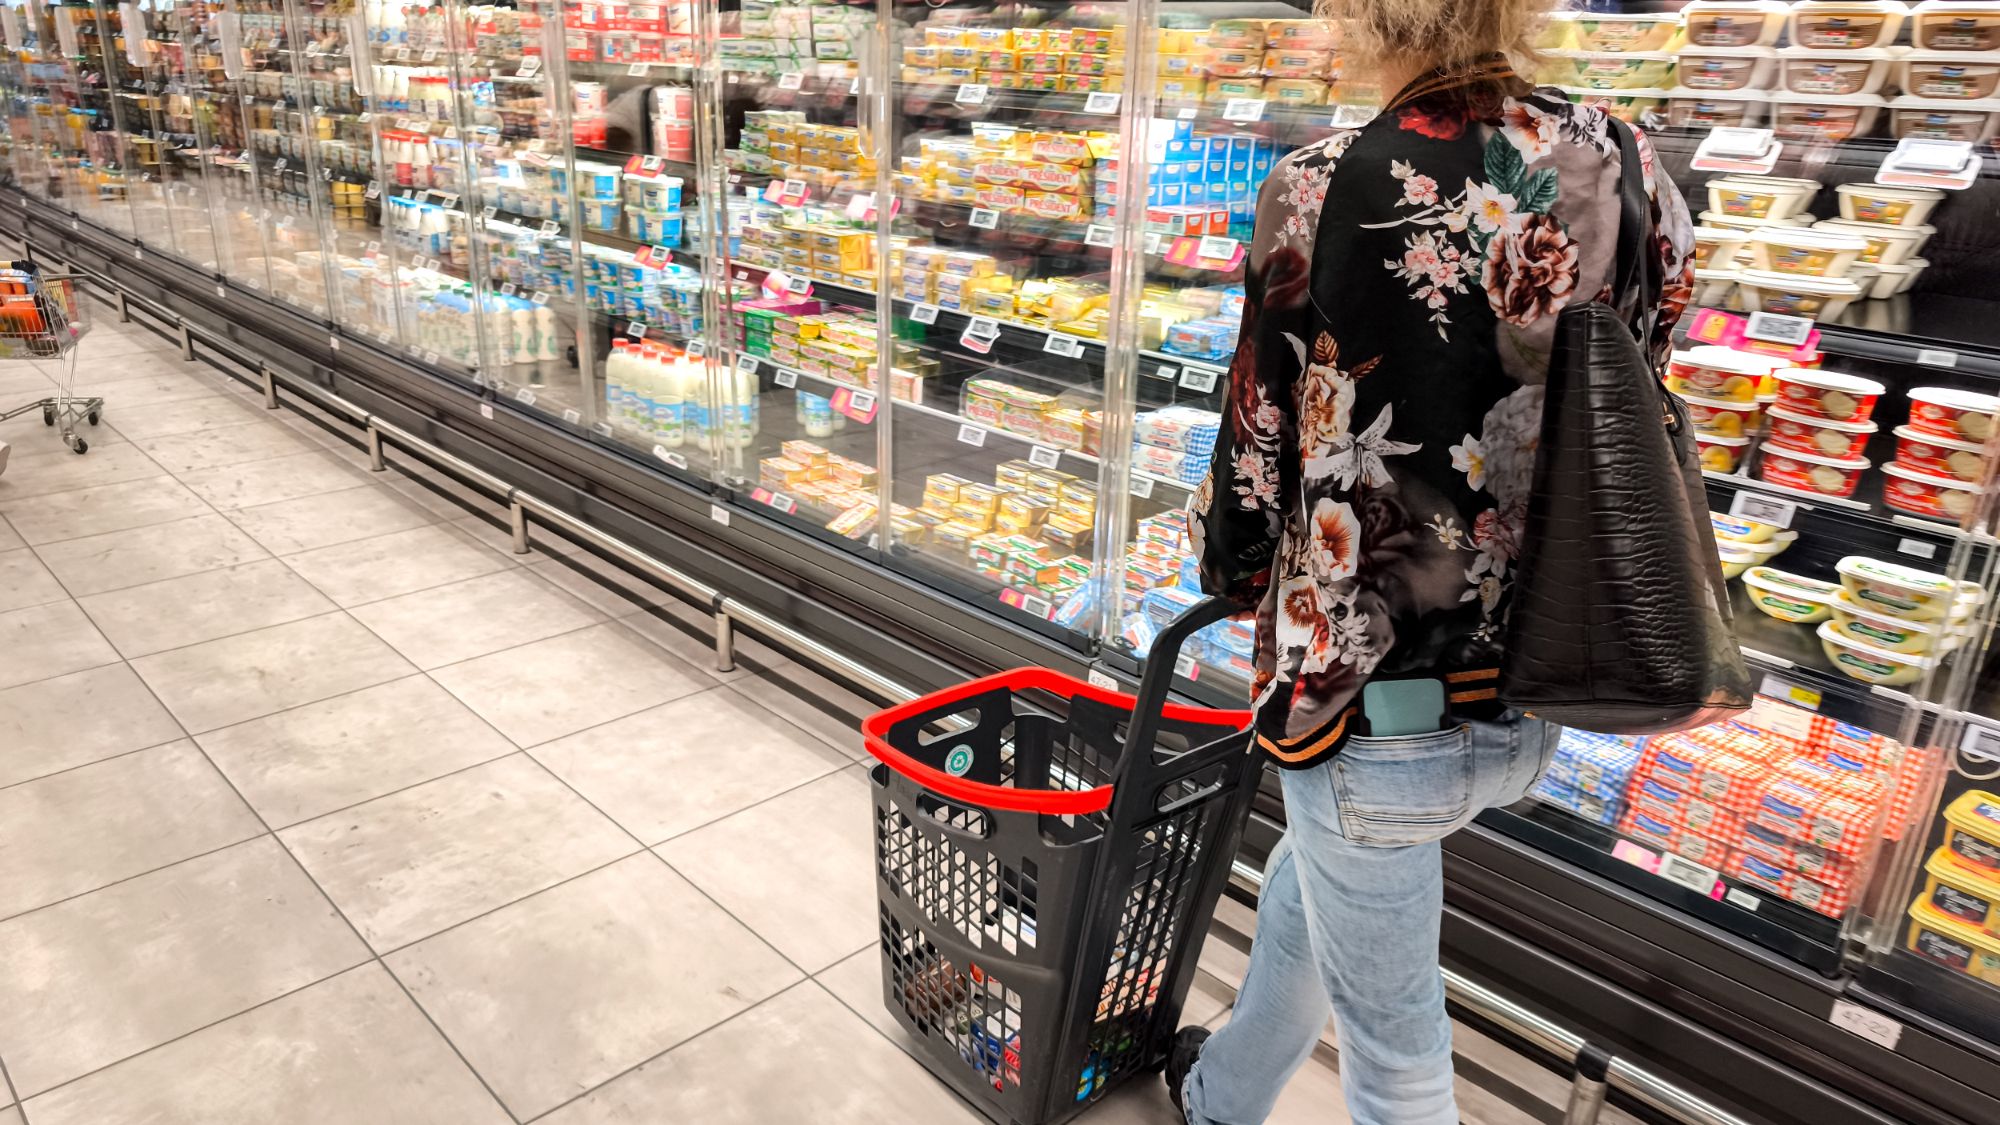
Soğutma kontrol sistemlerini hedef alan bir siber saldırı, Avrupa genelinde süpermarket soğutma ekipmanlarını sürekli bir çözündürme döngüsüne soktu; etkilenen cihazların raporlara göre 50 santigrat dereceye kadar ısıtıldığı belirtiliyor. Tom's Hardware'in, Fransız La Dépêche gazetesindeki habere dayandırdığı bilgilere göre, olaya several büyük perakende zinciri dahil oldu ve aksama soğuk reyonların ötesine uzanarak teslimatları ve mağaza içi fiyatlandırmayı yönlendiren elektronik raf etiketlerini de etkiledi.
Ne oldu
Tom's Hardware'in aktardığına göre saldırı, Fransız süpermarket zincirleri Intermarché, Leclerc ve Coopérative U tarafından kullanılan Danfoss üretimi soğutma kontrol sistemlerine odaklanıyor.
En çarpıcı belirti çözündürme davranışı. Saldırganların buzdolaplarını sadece kapatmak yerine, raporlara göre 50 santigrat derecede sürekli çözündürme moduna aldıkları belirtiliyor — bu sıcaklıkta soğuk depolama fiilen soğuk depolama olmaktan çıkıyor. Bu dolaplarda tutulan kolay bozulur ürünler güvenli sıcaklık aralıklarında uzun süre kalamıyor; bu da sistemler kontrol altına alınsa bile mağazaları muhtemel gıda israfıyla karşı karşıya bırakıyor.
Coopérative U başkanı Dominique Schelcher, olayı Pazartesi sabahı doğrulayarak, bir siber saldırının bir önceki geceden beri kooperatif ağındaki birçok mağazanın soğutma üretim tesislerini etkilediğini söyledi. Sorunu çözmek için ekiplerin seferber edildiğini ve ardından bir soruşturma yürütüleceğini belirterek, Tom's Hardware raporunda yer alan açıklamalarında olayı "son derece ciddi" olarak niteledi.
Buzdolaplarının ötesinde aksama
Soğutma arızasının yanı sıra saldırının teslimatları ve elektronik raf etiketlerini — perakendecilerin elle değil merkezi olarak güncellediği dijital fiyat ekranlarını — da etkilediği bildiriliyor. Fiyatlandırma altyapısı aksadığında mağazalar, ürünleri doğrulayamadıkları fiyatlardan satmak ile satışı durdurmak arasında seçim yapmak zorunda kalıyor; ayrıca mağazalar soğuk ürünleri güvenilir biçimde soğutamıyorsa bu ürünlerin raflara yeniden dizilmesi de zorlaşıyor.
Habere göre, coverage bir fail ya da motivasyon belirtmiyor ve saldırganların kontrol sistemlerine nasıl erişim sağladığına dair kamuya açık bir detay bulunmuyor.
Neden önemli
Bu olay, operational technology güvenliğinin pratikte neye benzediğinin nadir ve alışılmadık derecede fiziksel bir gösterimi. Perakendecilere yönelik siber saldırılar genellikle çalınan ödeme verileri veya şifrelenmiş dosya sunucuları bağlamında tartışılıyor; buradaki başarısızlık biçimi ise ısınan buzdolapları, bozulan stoklar ve fiyatlandıramayan ya da güvenilir biçimde mal kabul edemeyen mağazalar. Zarar haftalar değil, saatler içinde gerçek dünyada kendini gösteriyor.
Görünen etki alanı ayrıca bina kontrol sistemlerindeki tedarikçi yoğunlaşması riskini gözler önüne seriyor. Birbiriyle rekabet eden zincirler — Intermarché, Leclerc ve Coopérative U — raporlara göre aynı Danfoss kontrol platformunu paylaşıyor; dolayısıyla tek bir sızma veya güvenlik açığı tek bir şirketle sınırlı kalmayıp tüm bir pazar segmentine yayılabiliyor. Bu da tek bir ekipman tedarikçisindeki güvenlik olayını sektör genelinde bir operasyonel soruna dönüştürüyor.
Güvenlik ekipleri için bu olay, soğutma kontrol cihazlarının, elektronik raf etiketlerinin ve lojistik sistemlerinin de ağa bağlı bilgisayarlar olduğu hatırlatması. Bunlar çoğu zaman kuruluyor, ağa bağlanıyor ve yıllarca patch'lenmeden bırakılıyor; ayrıca sahiplik ve izleme sorumluluklarının sık sık belirsiz kaldığı BT ile tesis yönetimi arasındaki o zorlu sınırda konumlanıyorlar. Vadedilen soruşturma saldırganların nasıl girdiğini aydınlatacaktır, ancak sonuç, endüstriyel ve IoT ekipmanının sunuculara ve endpoint'lere uygulanan aynı titizlikle segmentlere ayrılması ve izlenmesi gerektiğine dair somut bir argüman olarak şimdiden ortada.
- #cyber-security
- #iot
- #ot-security
- #retail
- #france