· kaynak Vercel blog
Vercel Sandbox'a statik IP çıkışı ve AWS VPC peering sunan Secure Compute eklendi
Vercel Sandbox artık bir Secure Compute ağına bağlanabiliyor; böylece sandbox'lara statik IP çıkışı ve AWS VPC kaynaklarına özel erişim sağlanıyor. Özellik yalnızca Enterprise ekipleriyle sınırlı.
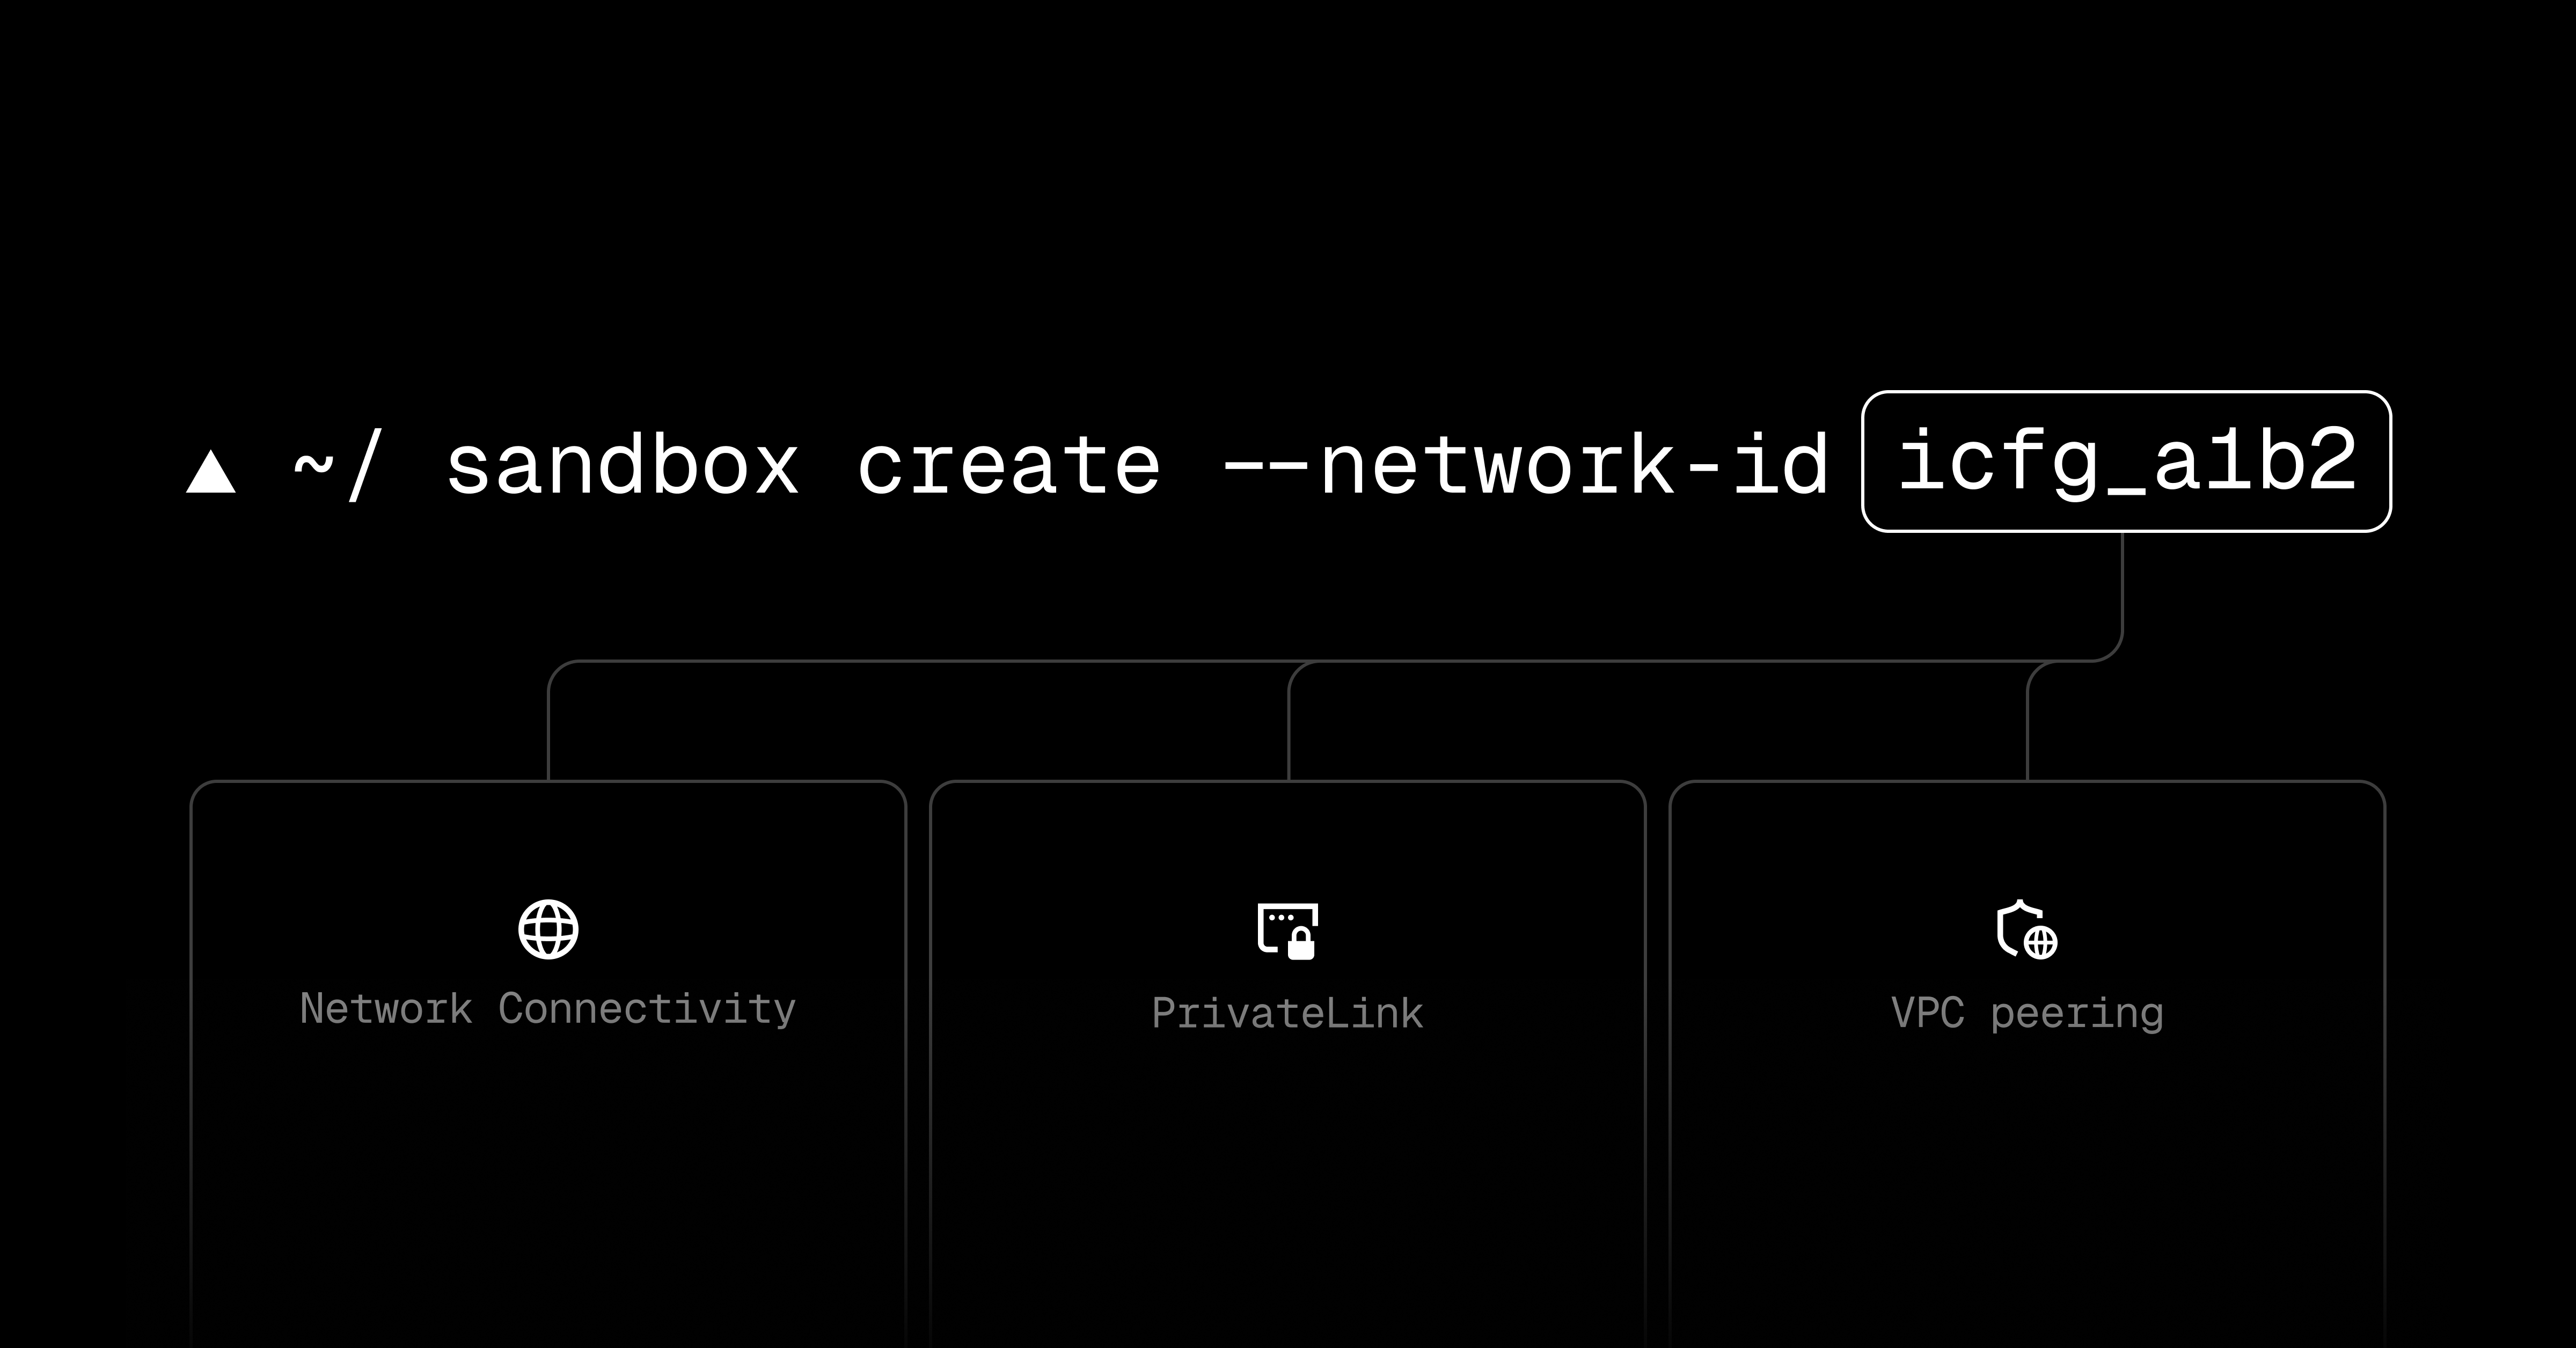
Vercel Sandbox Secure Compute ağını destekliyor
Vercel blogunda yayımlanan bir yazıya göre Vercel, Vercel Sandbox'a Secure Compute desteği ekledi. Bir sandbox artık ekibin adanmış ağına katılabiliyor ve bu da iki ağ değişikliği getiriyor: genel internete gidecek trafik ağın statik IP adreslerinden çıkıyor ve sandbox, peering bağlantısı üzerinden AWS VPC sınırının arkasındaki özel kaynaklarla konuşabiliyor.
Statik çıkış ve VPC peering size ne kazandırıyor
Statik çıkış adresleri yaygın bir kurumsal sorunu çözüyor. Birçok güvenlik modeli erişimi IP izin listeleriyle kontrol eder; ister bir güvenlik duvarında, ister bir veritabanında, ister yalnızca onaylı adreslerden gelen istekleri kabul eden bir üçüncü taraf API'de. Giden adresi öngörülemeyen bir iş yükü izin listesine temiz şekilde eklenemez. Çıkışı bilinen bir statik IP kümesine sabitlemek, aşağı akış sistemlerinin yalnızca o adreslerden gelen trafiği kabul edecek şekilde yapılandırılabilmesini sağlar.
VPC peering ise diğer yönü kapsar. Hiçbir zaman kamuya açılmayan iç veritabanları, önbellekler ve özel servisler gibi kaynaklara, peering bağlantısı üzerinden sandbox'tan doğrudan erişilebilir; böylece ekip, sandbox'ta çalışan kodun bunlara ulaşabilmesi için genel uç noktalar açmak zorunda kalmaz.
Bir sandbox'ı ağa bağlama
Changelog'a göre ağlar kodla veya CLI üzerinden bağlanabiliyor. @vercel/sandbox paketini kullanarak sandbox'ı oluştururken mevcut bir Secure Compute ağ kimliğini geçirin:
js import { Sandbox } from '@vercel/sandbox';
const sandbox = await Sandbox.create({ networkId: '3k9x7m2p5q8w1z4n', });
CLI'dan aynı sonuç, create komutuna bir flag eklenerek elde edilir:
bash npx sandbox@latest create --network-id your_network_id_here
Zaten var olan sandbox'lar dışarıda bırakılmıyor: sandbox.update() çağrısı bir sandbox'ı bir ağa bağlar veya farklı bir ağa taşır. Ancak geçiş anında gerçekleşmez. Vercel, yeni ağın bir sonraki oturumdan itibaren geçerli olacağını, halihazırda çalışan bir oturumun ise duruncaya kadar mevcut ağında kaldığını belirtiyor.
Kullanılabilirlik
Bu yetenek, Secure Compute'a sahip Enterprise ekiplerine ayrılmış durumda. Vercel, ağ yapılandırmasına ilişkin daha ayrıntılı bilgi için okuyucuları Sandbox dokümantasyonuna yönlendiriyor.
Neden önemli
Bir kod sandbox'ı, güvenli bir şekilde erişebildiği şey kadar kullanışlıdır. Ağ erişimi kısıtlanmamış sandbox'ları savunmak zordur; anlamlı bir bağlantısı olmayan sandbox'lar ise gerçek iş yapamaz: bir staging veritabanını sorgulama, dahili bir API'yi çağırma veya IP izin listesi isteyen bir ortakla entegrasyon. Statik çıkış artı VPC peering, bu gerilimi çözmenin yerleşik yoludur ve bunun Vercel Sandbox'a getirilmesi, izole kod yürütme ortamlarının, altyapının kamuya açık olması gerekmeden özel altyapıya karşı çalışabilmesini sağlar.
Bu, izole yürütmenin en hızlı büyüdüğü yerde en ilgili: bir kuruluşun sistemlerine kapsamlı ama gerçek erişime ihtiyaç duyan otomatik ajanlar ve üretilmiş kod. Özelliğin Enterprise planlarına sınırlandırılması, Vercel'in beklediği kitlenin, yani uyumluluk ve ağ güvenliği gereksinimleri olan ekipler olduğunu gösteriyor; ancak mekanizma geniş ölçüde uygulanabilir. Halihazırda Vercel Sandbox'ta AWS'de barındırılan özel kaynaklara karşı çalışan iş yükleri için bu, genel uç noktalar veya tüneller gibi geçici çözümlere birinci taraf bir alternatif sunuyor.
- #vercel
- #cloud
- #networking
- #security
- #aws