· kaynak Hacker News – Front Page (native)
Windows 11 bileşeninde hangi kodlama ajanlarını ve geliştirici araçlarını çalıştırdığınızı kaydeden iz bulundu
Windows 11'in MissionControlAggregator.dll dosyasına yapılan tersine mühendislik analizi, işletim sisteminin hangi kodlama ajanlarını ve geliştirici araçlarını çalıştırdığınızı kaydettiğini ve vazgeçmediğiniz sürece bu veriyi teşhis hattı üzerinden bildirdiğini gösteriyor.
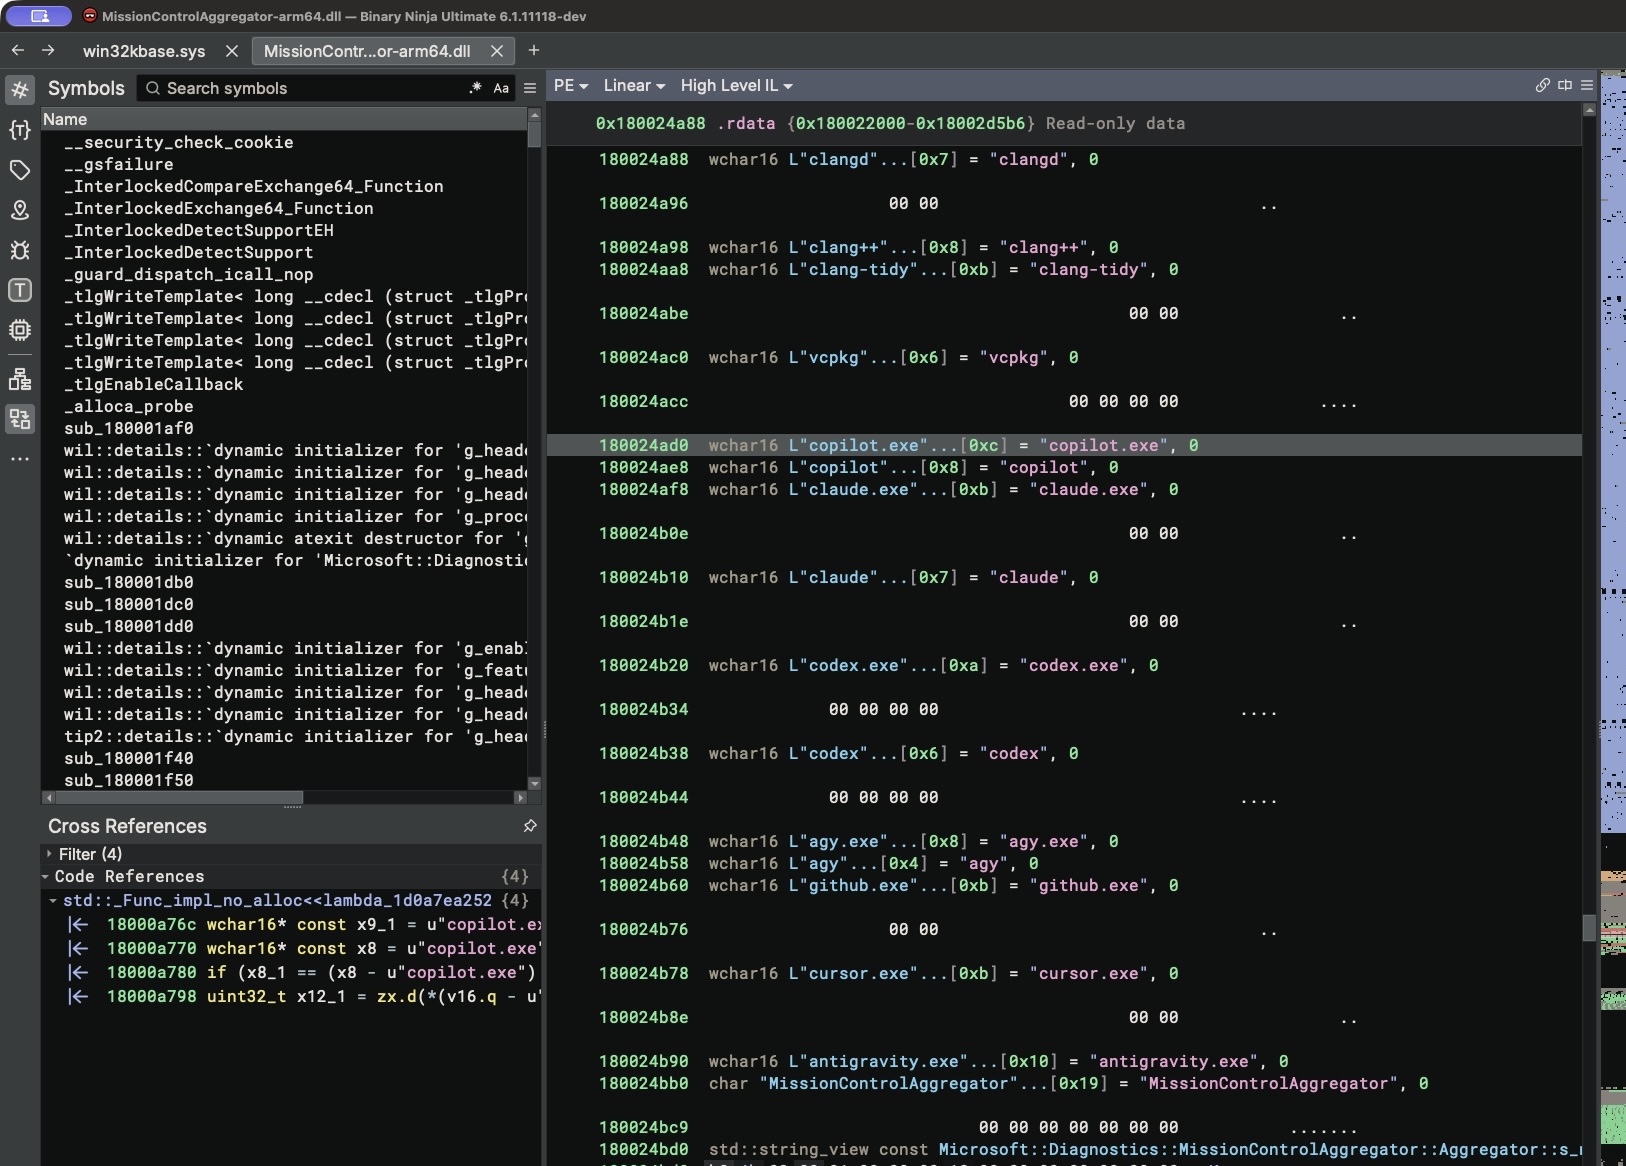
Windows 11 sistem bileşenlerinden birine yapılan tersine mühendislik analizi, işletim sisteminin belirli yapay zekâ kodlama ajanlarının ve geliştirici araçlarının ne zaman başlatıldığını algılayabildiğini, bu bilgiyi diskte kalıcı hâle getirdiğini ve Windows teşhis hattı üzerinden bildirdiğini ortaya koydu. Hacker News'in ana sayfasına ulaşan, xusheng.dev'de yayımlanan analize göre söz konusu DLL, süreç adlarını sabit kodlanmış kodlama asistanı ve yaygın geliştirici araçları listeleriyle karşılaştırıyor, ardından sonuçları kompakt bir bitmap olarak kodlayıp Microsoft'a yüklüyor — ancak araştırmacının varsayılan olarak etkin olduğunu belirttiği isteğe bağlı teşhis verileri kapatılmadıysa.
Neler izleniyor
Araştırmacı, MissionControlAggregator.dll içinde komut satırı kodlama ajanları için dört yuva tespit etti — copilot.exe, claude.exe, codex.exe ve agy.exe; WSL yolunda ise uzantısız karşılıkları ele alınıyor. Bunlara ek olarak masaüstü ajanları için beş yuva var: github.exe, claude.exe, codex.exe, cursor.exe ve antigravity.exe. 62580080 feature ID'li CLICodingAgentUsage adlı özellik, yeni ajan kontrollerini yönetiyor.
Listeler yapay zekâ araçlarının ötesine uzanıyor. Aynı bileşen ayrıca node.exe, python.exe, dotnet.exe, gcc.exe, clang.exe, gdb.exe, javac.exe, devenv.exe ve code.exe gibi dosyaları arıyor ve bunları on iki geniş araç kategorisini besliyor. Bazı kontroller ikili dosyanın yayıncısını doğruluyor — node.exe için Node.js Foundation, python.exe için Python Software Foundation, .NET ve Visual Studio girişleri için Microsoft Corporation — ancak GCC ve Clang'ı kapsayan gruba, incelenen kod yolunda yayıncı kontrolü uygulanmıyor.
Algılama nasıl çalışıyor
Süreç listesini doğrudan taramak yerine aggregator, işletim sisteminin zaten yaydığı olaylara abone oluyor. Windows programları için KernelProcess.AppStateChangeSummary ve Win32kTraceLogging.AppInteractivitySummary olaylarını; Linux için Windows Alt Sistemi'nde ise imageName alanını okuyarak Microsoft.Windows.Lxss.Manager.Exec ve ExecCritical olaylarını tüketiyor. Uygulama durumu özetleri sıradan Windows uygulamalarını kapsadığından, yerel bir Windows codex.exe dosyası yine de CLI ajan kontrollerine düşüyor — WSL yolu bir zorunluluk değil.
Bir eşleşme, bileşenin iç durumunda bir yuva ayarlıyor. Belirli aralıklarla çalışan ve analizin ReportCohorts<12,4,5> olarak adlandırdığı raporlama rutini — on iki araç kategorisi, dört CLI ajanı, beş masaüstü ajanı — bu yuvaları bitset'lere dönüştürüp Segments.SubCohorts adlı bir ETW TraceLogging olayı yayıyor; kabaca günde bir kez. Çalıştırılabilir dosya adları hiçbir zaman raporun kendisine yazılmıyor; her kategori tek bir bitten oluşuyor. Kaynak olaylar çalışma süresi, odak süresi, etkileşim sayaçları ve kaynak kullanımını taşıyor; ancak aggregator bu ayrıntıları atıyor ve yalnızca gözlemlenenlerin bitmap'ini tutuyor gibi görünüyor. Zaman damgaları toplama penceresini tanımlıyor, her aracın ne kadar kullanıldığını değil; raporda hiçbir prompt metni veya kaynak kodu bulunmadı.
Canlı bir sistemde doğrulandı
Araştırmacı, bileşenin çalıştığını 26200.9974 yapısını çalıştıran bir Windows 11 ARM64 sanal makinesinde, MissionControlAggregator.dll sürüm 10.0.26100.9818 ile doğruladı. Orada CLICodingAgentUsage, herhangi bir manuel müdahale olmadan bir servis denemesi olarak zaten aktifti. Otomatik başlatmaya ayarlı DiagTrack servisi (Connected User Experiences and Telemetry), AggregatorHost.exe adlı bir alt süreç başlatıyor ve bu süreç DLL'i yüklüyor.
Pratik bir test durumu netleştirdi: araştırmacı cmd.exe dosyasını codex.exe adlı bir dosyaya kopyalayıp çalıştırdı. Yalnızca dosya adı, bileşenin bir Codex algılaması kaydetmesi için yeterliydi. Sonuç, aggregator'ın kalıcı durumuna, C:\ProgramData\Microsoft\Diagnosis\AggregatorStorage\MissionControlAggregator$ altına kaydedildi; ek bir izleme bağlı olmadan yapılan ikinci çalıştırma, verinin yalnızca gözlem altında değil, Windows'un olağan teşhis toplama süreci üzerinden aktığını doğruladı.
Önemli bir uyarı var: genel ISO'dan kurulmuş temiz bir sanal makinede özellik, imaj varsayılanı olarak devre dışıydı; dolayısıyla bu kanıt, özelliğin her Windows kurulumunda etkin olduğunu göstermiyor. Ancak araştırmacının makinesinde hem özellik bayrağı hem de telemetri servisi, herhangi bir test başlamadan önce zaten aktifti.
Neden önemli
Bir geliştiricinin hangi kodlama ajanını çalıştırdığı yol gösterici bir sinyaldir — çalıştığı dillere, güvendiği iş akışlarına ve hatta işvereninin araç tercihlerine dair ipuçları verebilir. Bunu işletim sistemi düzeyinde saymak, bir bitmape kodlamak ve çoğu kullanıcının asla incelemediği bir kanaldan yüklemek, geliştirici gizliliği beklentileriyle ters düşüyor; özellikle de bu davranış belgelenmemişken ve bir Windows güncellemesi olmadan değiştirilebilecek sunucu taraflı bir deneme bayrağıyla kontrol edilirken. Uyum yükümlülükleri olan bireyler ve kurumlar için bu bulgu, "gerekli" ve "isteğe bağlı" teşhis verileri arasındaki sınırın makineden neyin çıkacağını belirlediğinin somut bir hatırlatması — ve bu sınıf telemetrinin ancak biri söktüğünde ortaya çıkma eğiliminde olduğunun da.
- #windows-11
- #telemetry
- #privacy
- #reverse-engineering
- #coding-agents