· kaynak Hacker News – Front Page (native)
Yalnızca mantık hatalarından oluşan Microsoft Edge exploit zinciri Pwn2Own Berlin'de 175.000 dolar kazandırdı
DEVCORE araştırmacısı, Microsoft Edge'in navigasyon yönetimindeki mantık hatalarını zincirleyerek tek bir bellek bozulması hatası olmadan Pwn2Own Berlin 2026'da tam bir sandbox kaçışına imza attı.
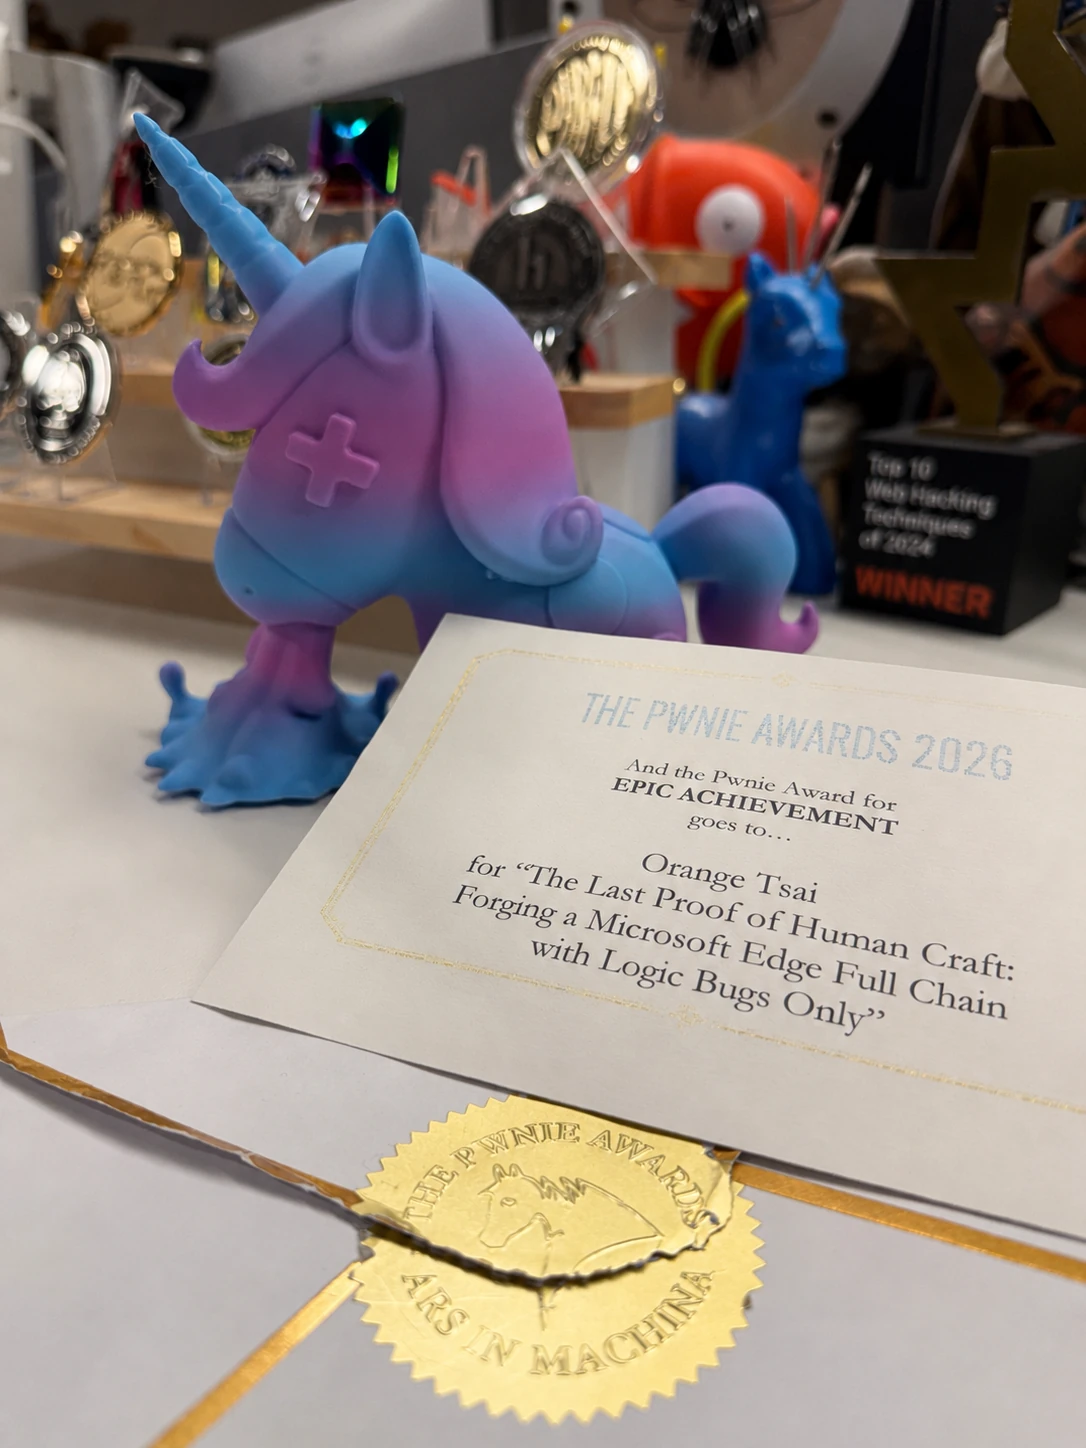
DEVCORE Research Team'den güvenlik araştırmacısı Orange Tsai, tamamen mantık hatalarından oluşturulmuş ve Pwn2Own Berlin 2026'da canlı olarak gösterilen bir Microsoft Edge exploit zincirinin ayrıntılı teknik raporunu yayımladı. Zero Day Initiative'ye göre yarışma katılımı Edge'te bir sandbox kaçışı gerçekleştirdi ve 175.000 dolar ile 17,5 Master of Pwn puanı kazandı. İki tarafın aktarımı kapsam açısından biraz farklı: ZDI kazanan demonstrasyonu zincirlenmiş dört mantık hatasına atfederken Tsai tüm projeyi iki Windows özelliğiyle birleştirilen beş hata olarak tanımlıyor.
Bellek bozulması yok, yapay zekâ yok
Öne çıkan tarayıcı exploitlerinin çoğu bellek güvenliği hatalarına dayanır. Tsai, bu zincirin hiçbir bellek bozulması içermediğini vurguluyor ve bunu, büyük dil modellerinin her şeyi bulabileceğinin varsayıldığı bir çağda bilinçli olarak el emeğiyle üretilmiş bir iş olarak konumlandırıyor. Bu çalışma daha sonra Pwnie Awards'ta aday gösterildi ve Epic Achievement ödülünü kazandı; Tsai hata avı ve zincirleme sürecini HITCON ve Hexacon konferanslarında sundu.
Chromium'un gözden kaçan bir köşesi
Tsai, çalışmanın Chromium'un navigasyonu nasıl yönettiğini incelemekle başladığını yazıyor; bu da onu navigation throttle'lara — tarayıcı sürecinde, navigasyonu tarayıcı mı yoksa bir renderer mı başlatmış olursa olsun her navigasyon isteğini yakalayan bileşenlere — götürdü. Google'ın son beş yılda Chrome'da yamaladığı 3.000'den fazla CVE'nin yalnızca 20'den azının bu throttle'larla ilgili olduğuna dikkat çekerek bunları seyrek denetlenen bir alan olarak nitelendiriyor. Chrome'un ve Edge'in uygulamalarını karşılaştırırken, kurumsal Microsoft Entra ID Conditional Access özelliğini, kullanıcı bir Microsoft sitesinde iş hesabıyla oturum açtığında doğru profile yönlendirerek destekleyen Edge'e özgü bir throttle olan EdgeCAGuidanceNavigationThrottle'ı tespit etti.
Throttle nasıl yönlendirilebilir
Throttle yalnızca login.live.com gibi Microsoft'a ait bir origin'de başlayan ve bir e-posta adresi ile bir switch_profile hedefi taşıyan özel bir dahili URL formatı kullanan navigasyonlar için tetikleniyor. Edge, verilen e-postayı geçerli profildeki adresle karşılaştırıyor. Farklılarsa bir iletişim kutusu profil değişimini öneriyor; eşleşiyorlarsa Edge özgün navigasyonu iptal edip Chromium'un dahili navigasyon API'sini kullanarak switch_profile içinde verilen URL'ye doğru yeni bir navigasyon başlatıyor. Bu ikinci navigasyon tarayıcı sürecinden doğduğu için edge://settings, devtools:// URL'leri ve hatta javascript: URI'leri dahil olmak üzere web sayfalarına normalde kapalı hedeflere ulaşabiliyor. Tsai bulguyu başlangıçta rafa kaldırdı; ona göre bu, scripti hâlâ yalnızca login.live.com bağlamında çalıştıran daha güçlü bir open redirect'ten fazlası değildi.
Kaynak sekmeye geri dönen kopuk halka
Asıl atılımın, kaynağını sorarak geldiğini açıklıyor: tarayıcının başlattığı bir navigasyon gerçekte hangi sekmeye düşüyor? Throttle'ı tetikleyen sayfa bir renderer'da yaşar; ne var ki Tsai yeni navigasyonu o sayfaya bağlayan bir kod bulamadı. Basit bir test sorunu çözdü: throttle'lanan navigasyonu sekiz saniyelik bir gecikmeyle tetikle, bekleme sırasında farklı bir sekmeye — örneğin google.com'a — geç. Navigasyon o anda etkin olan hangi sekmedeyse oraya düştü ve google.com üzerinde script çalıştırma sağlandı. Kök neden browser_navigator.cc içindeki Chromium'un Navigate() yardımcı fonksiyonunda: kaynak web contents iletilmediğinde sessizce o anda etkin sekmeye bağlanıyor ve throttle'ın kod yolu tam olarak bu varsayılanlara güveniyor. Tsai, Chromium'un kendi örnek kodunun bile bunları yanlış kullandığını belirtiyor ve bu örüntüyü yeni bir evrensel XSS saldırı yüzeyi olarak görüyor.
Sıfır tıklama engelleri
Bu primitive'i pratik, etkileşimsiz bir exploit'e dönüştürmek ek sorunlar doğurdu. Tsai dört sorun sıralıyor; ilki güvenilir origin gereksinimi: tetikleyici desteklenen bir Microsoft oturum açma sayfasında çalışmalı. Böylesi bir sitede cross-site scripting hatası aramak yerine — bunu acı veren son çare olarak nitelendiriyor — Edge'in son işlenmiş URL'yi desteklenen oturum açma URL'leriyle doğrulayan origin denetimini bir bypass yolu için inceledi ve kalan engelleri ek hatalarla çözdü.
Neden önemli
Yalnızca mantık hatalarından kurulu bir zincir, geleneksel tarayıcı sömürüsünü zorlaştıran bellek güvenliği sertleştirmelerini büyük ölçüde aşabiliyor; tasarımın ve güven varsayımlarının bellek bozulması kadar belirleyici olabileceğini gösteriyor. Ayrıca kurumsal kolaylık özelliklerinin saldırı yüzeyini nasıl genişlettiğini de gözler önüne seriyor: Edge'teki bir Conditional Access profil yönlendirme throttle'ı, sandbox kaçışının giriş noktası haline geldi. Savunmacılar ve tarayıcı üreticileri için bu yazı, beş yıllık Chrome CVE verisinde neredeyse hiç yer almayan navigation throttle'lar gibi az denetlenmiş bileşenlerin daha yakından incelenmeyi hak ettiğinin bir hatırlatması. Pwnie tanınması ise sabırlı, elle yapılan kod okumanın hâlâ otomatik araçların üretemediği sonuçlar doğurduğunun altını çiziyor.
- #microsoft-edge
- #security
- #exploits
- #chromium
- #pwn2own
İlgili yazılar
- Kodlama ajanları, web sayfalarının yerleştirdiği AGENTS.md dosyalarını testlerin yüzde 90'ından fazlasında dinledi
- HTTP2Shell Brotli buffer overflow Node.js düzeltmelerini ve container yeniden derleme önerilerini tetikledi
- Apple'ın macOS ile gelen git'i hâlâ anahtar zincirindeki ele geçirilmiş eMudhra sertifikalarına güveniyor