· kaynak Hacker News – Front Page (native)
SATIS Shield, ISP tarzı BGP blackholing'i tek router'lı ağlara 59 dolar/ayla getiriyor
SATIS Shield adlı yeni servis, transit sözleşmesi, multihoming veya mevcut bir BGP peering gerektirmeden, özel bir ASN ve WireGuard ya da GRE tüneli üzerinden remotely triggered black hole routing sunuyor.
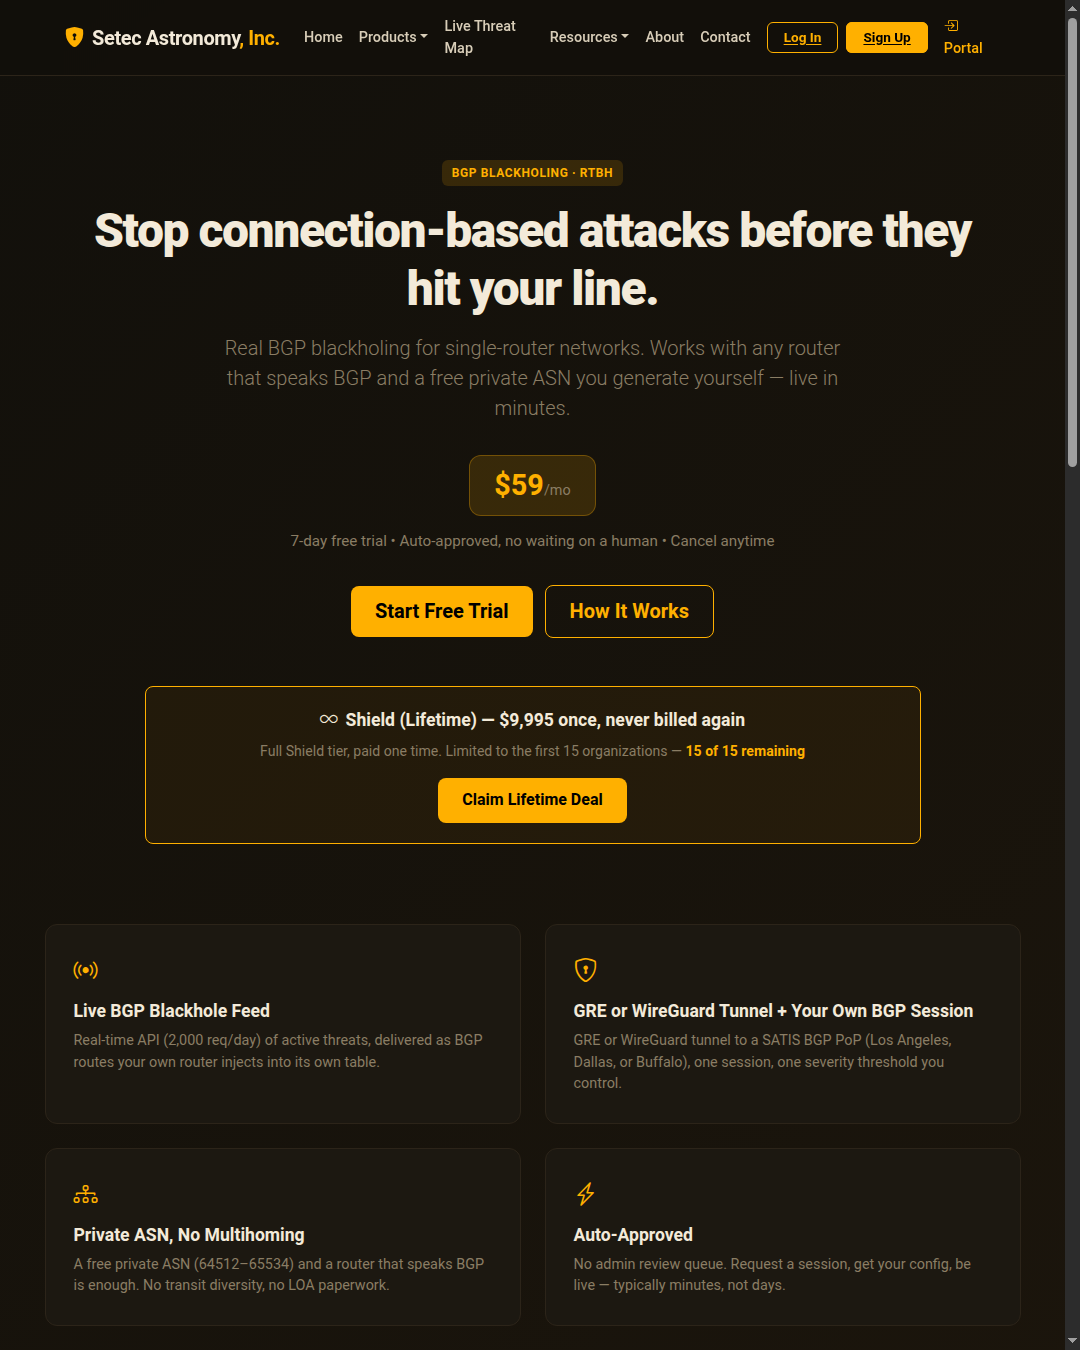
Show HN üzerinden yapılan ISP seviyesinde filtreleme lansmanı
SATIS Shield adlı servis, Hacker News'teki bir Show HN gönderisiyle duyuruldu; geleneksel yöntemlerle bu tekniği kullanmak için fazlasıyla küçük ağlara BGP tabanlı remote-triggered black hole (RTBH) filtrelemesi sunuyor. Ürün sayfasına göre bu yaklaşım — saldırgan IP adresleriyle ilişkili trafiği upstream router'ların düşürmesine yol açan route'ların duyurulması — geleneksel olarak bir transit sözleşmesi ve bir ağ mühendisliği ekibi gerektiriyordu. Shield, bunu tek bir router'ı hedefleyen aylık 59 dolarlık bir abonelik olarak paketliyor.
Satıcı, peering taleplerinin manuel bir inceleme kuyruğu olmadan otomatik olarak onaylandığını söylüyor; böylece yeni bir kullanıcı tipik olarak kayıttan aktif bir BGP oturumuna tek seferde ulaşabiliyor. 14 günlük deneme süreci kayıtlı kredi kartı olmadan işliyor; bir plan eklenmezse oturum ücretlendirilmek yerine iptal ediliyor ve sürenin dolmasından önce geri sayımlı bir e-posta gönderiliyor.
Tek router, tek özel ASN, tek tünel
Gereksinimler bilinçli olarak minimum düzeyde. Müşterinin BGP konuşabilen herhangi bir router'a ihtiyacı var — sitede Cisco IOS/IOS-XE, Juniper JunOS, OpenWrt, pfSense/OPNsense, VyOS, OpenBSD ve BIRD ya da FRR çalıştıran Linux için üretilmiş yapılandırmalar listeleniyor — ayrıca 64512–65534 aralığında bir özel ASN gerekiyor; SATIS bunu bölgesel kayıt kurumu evrakı olmadan ücretsiz olarak veriyor.
Router, GRE veya WireGuard tüneli üzerinden şirketin Los Angeles, Dallas veya Buffalo'daki noktalarından birine bağlanıyor ve doğrudan SATIS'in ağı olan AS23026 ile peering yapıyor. Şirket, bunun tehditleri toplayıp blackhole'lamak için kendisinin işlettiği bir altyapı olduğunu, başka bir sağlayıcının feed'ini yeniden satan bir SaaS katmanı olmadığını vurguluyor.
Kritik nokta, multihoming gerektirmemesi. Satıcı, public ASN'lerin ve birden fazla transit sağlayıcısının yalnızca kendi route'larınızı daha geniş internete duyururken anlamlı olduğunu, blackhole feed'ini almak ve ona göre hareket etmek için gerekmediğini açıklıyor. SATIS bir müşterinin ilk BGP oturumu bile olabilir ve servis, ev tipi ya da küçük işletme ISP bağlantılarının arkasında çalışıyor: ISP modemlerinde bridge modunun en temiz kurulum olduğu belirtiliyor, ancak giden yönde başlatılan tünel çift NAT arkasında da işliyor.
Şiddet ayarı olan paylaşımlı bir feed
Shield yalnızca kişisel bir blocklist'i push etmenin bir yolu değil. Ağdaki diğer peer'ların daha önce gözlemlediği saldırılar BGP route'ları olarak paylaşılıyor; böylece bir katılımcının gördüğü tehdit neredeyse gerçek zamanlı olarak herkes için engelleniyor. Her kullanıcı, hangi duyurulan IP'lerin düşürüleceğini belirleyen tek bir şiddet eşiği ayarlıyor ve aynı istihbarat, günlük 2.000 istekle sınırlı bir API üzerinden de erişilebilir.
Blackholing'in durdurabildikleri ve durduramadıkları
SSS, tekniğin kapsamı hakkında açık sözlü. RTBH, bağlantı tamamlayan saldırılara — brute-force denemeleri, exploit taramaları, command-and-control geri çağrılarına — karşı etkilidir; ancak tek başına bir UDP veya SYN flood ya da yansıma (reflection) saldırısı gibi hacimsel bir saldırıyı ememez. Sayfaya göre bunlar için müşterinin kendi router'ında reverse-path filtrelemesinin (uRPF) etkinleştirilmesi gerekiyor; SATIS bu yapılandırmayı belgelendiriyor ama sizin yerinize kurmuyor.
Neden önemli
RTBH onlarca yıldır ISP seviyesinde bir yetenek olageldi; transit ilişkileri, yetki mektupları ve homelab'ların ya da küçük ofislerin nadiren sahip olduğu mühendislik emeğinin arkasına gizlenmiş durumdaydı. Ürün tanıtıldığı gibi çalışıyorsa — bu iddiaların bağımsız testlerden değil satıcının kendi lansman sayfasından geldiğini belirtmek gerekir — kurumsal bir engeli aboneliğe dönüştürüyor; tıpkı bulut platformlarının load balancer'lara ve web application firewall'lara uyguladığı metalaştırma gibi. Paylaşılan feed'ın iki yönü var: bir peer'ın saldırıyı erken fark etmesi diğer herkesi koruyor, ancak yanlış değerlendirilmiş bir gösterge de aynı hızla yayılıyor; bu da asıl satın alınan ürünün şiddet eşiği ve sağlayıcının editoryal takdiri olduğunu gösteriyor.
- #bgp
- #networking
- #security
- #ddos-mitigation
- #routing